



Osoby, które dziś zakładają konto online, zawierają ubezpieczenie lub uzyskują dostęp do wrażliwych danych, coraz częściej potwierdzają swoją tożsamość w sposób cyfrowy. Dzięki temu wiele procesów staje się szybszych, wygodniejszych i bardziej dostępnych. Jednocześnie pojawia się jednak nowe wyzwanie: co się dzieje, gdy twarze i filmy można sfałszować za pomocą AI tak, że wyglądają na autentyczne?
Właśnie w tym miejscu pojawiają się deepfake’i. Technologia ta rozwija się bardzo szybko i coraz łatwiej jest na jej podstawie, z zaledwie kilku zdjęć, stworzyć realistycznie wyglądające nagranie wideo danej osoby. To, co początkowo wydawało się problemem dotyczącym mediów społecznościowych czy komunikacji politycznej, od dawna ma już znaczenie również dla procesów weryfikacji tożsamości cyfrowej. Gdy bowiem oszuści łączą skradziony dokument tożsamości z filmem wygenerowanym przez AI, klasyczne metody weryfikacji tożsamości znajdują się pod presją.
Najważniejsze w skrócie
- Deepfake’i stają się coraz realniejszym zagrożeniem dla tożsamości cyfrowej.
- Skradziony dowód tożsamości w połączeniu z filmem wygenerowanym przez AI może znacznie ułatwić oszustwa tożsamościowe.
- Wyzwaniem dla dzisiejszych procesów weryfikacji tożsamości cyfrowej nie jest już tylko ustalenie, kim jest dana osoba, ale także, czy przedstawione dane obrazowe i wideo są autentyczne.
- Nie istnieje pojedynczy mechanizm, który niezawodnie wykrywałby wszystkie deepfake’i. Skuteczna ochrona powstaje dzięki kilku wzajemnie dopasowanym środkom bezpieczeństwa.
- Celem nowoczesnych procedur identyfikacji jest takie utrudnienie oszustw tożsamościowych pod względem technicznym, aby ataki praktycznie przestały być skalowalne.
Spis treści
Gdy identyfikacja biometryczna spotyka się z deepfake'ami
Nowoczesne procedury identyfikacji zazwyczaj porównują dokument tożsamości z nagraniem danej osoby na żywo. Stosowane metody biometryczne działają przy tym niezwykle precyzyjnie. Dlatego dziś prawdziwe wyzwanie często nie leży w samej biometrii, lecz w pytaniu, czy przedstawione nagranie jest rzeczywiście autentyczne.
Realistyczny scenariusz ataku: przestępcy dysponują skradzionym dowodem tożsamości oraz dodatkowo zdjęciem danej osoby, na przykład pochodzącym z mediów społecznościowych. Za pomocą sztucznej inteligencji tworzone jest na tej podstawie nagranie wideo, które jest wprowadzane do procesu identyfikacji jako rzekome nagranie na żywo, z zamiarem skutecznego podszycia się pod inną osobę.
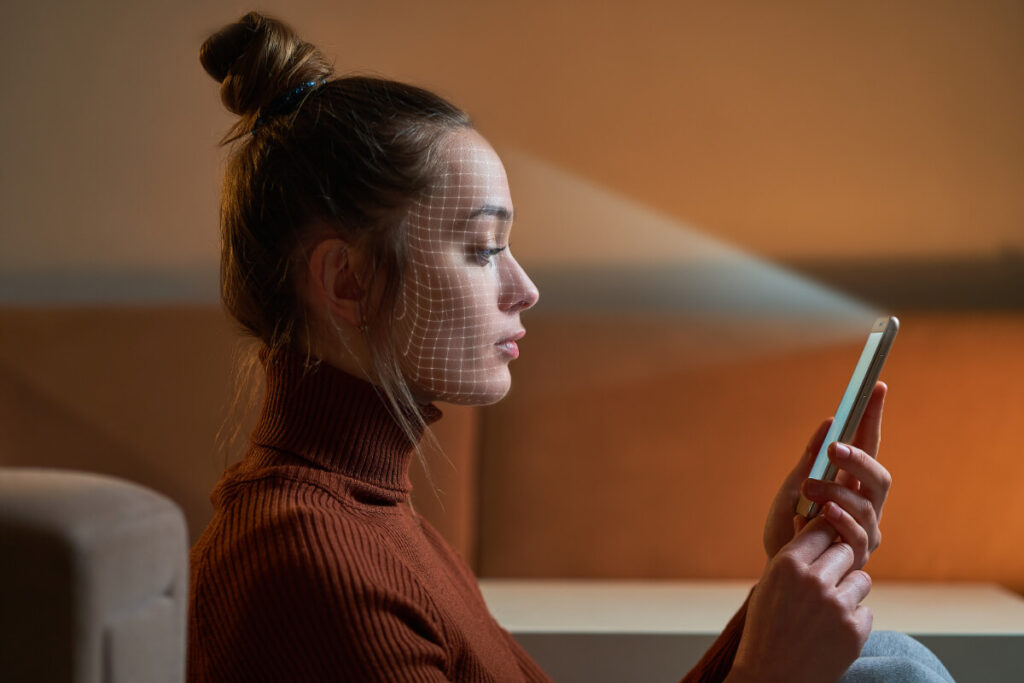
Tym samym kwestia bezpieczeństwa zmienia się zasadniczo. Nie wystarczy już stwierdzić, czy twarz pasuje do dokumentu tożsamości. Systemy muszą dodatkowo rozpoznawać, czy pokazana twarz w ogóle jest prawdziwa.
Deepfake'i przesuwają granice weryfikacji tożsamości cyfrowej
Weryfikacja tożsamości cyfrowej od dawna opierała się na prostej zasadzie: czy dana osoba pasuje do dokumentu tożsamości? W erze deepfake’ów wymagania się zmieniają. Oprócz samej tożsamości konieczne jest również sprawdzenie autentyczności przedstawionych danych obrazowych i wideo. Nawet bowiem pozornie autentyczna twarz przed kamerą może dziś zostać sztucznie wygenerowana.
Twarz, która wygląda autentycznie, naturalne ruchy głowy czy pozornie spontaniczne selfie od dawna nie są już wystarczającym dowodem zaufania. Wraz z możliwościami generatywnej AI granica między prawdziwą a sztucznie wygenerowaną tożsamością coraz bardziej się zaciera.
Nie oznacza to jednak, że tożsamości cyfrowe stają się mniej bezpieczne. Wręcz przeciwnie: im łatwiej tworzyć cyfrowe fałszerstwa, tym ważniejsze stają się procedury, które potrafią wiarygodnie potwierdzić autentyczność danej osoby. Deepfake’i nie czynią weryfikacji tożsamości cyfrowej zbędną. Sprawiają, że staje się ona bardziej potrzebna niż kiedykolwiek wcześniej.
Zaufanie wymaga wielu warstw ochrony
Podobnie jak w przypadku wielu kwestii bezpieczeństwa, również w przypadku deepfake’ów nie istnieje pojedynczy środek, który niezawodnie powstrzyma każde zagrożenie. Zamiast tego nowoczesne procesy weryfikacji tożsamości opierają się na kilku wzajemnie uzupełniających się mechanizmach ochrony. Każda dodatkowa warstwa podnosi poprzeczkę dla atakujących i utrudnia skuteczne przeprowadzenie prób oszustwa.
Decydujące znaczenie ma przy tym współdziałanie różnych technologii i procedur. Mają one za zadanie jak najwcześniej wykrywać manipulacje, utrudniać próby ataków i zwiększać koszt działań oszustów na tyle, aby oszustwa tożsamościowe przestały się ekonomicznie opłacać.
Cztery filary ochrony przed deepfake'ami
1. Specjalistyczne wykrywanie deepfake’ów:
Nowoczesne systemy detekcji analizują dane obrazowe i wideo pod kątem typowych śladów manipulacji oraz wykrywają nieprawidłowości, które mogą wskazywać na treści wygenerowane syntetycznie. Stanowią one pierwszą linię obrony przed atakami typu deepfake.
2. Losowe zadania na żywo:
Spontaniczne zadania podczas identyfikacji, na przykład określone ruchy głowy lub interakcje, znacznie utrudniają skuteczne wykorzystanie wcześniej przygotowanych deepfake’ów. Jednocześnie podnoszą wymagania wobec ewentualnych manipulacji w czasie rzeczywistym.
3. Ograniczanie prób ataków:
Gdy wykryte zostaną próby oszustwa, urządzenia, połączenia lub cechy tożsamości mogą zostać tymczasowo zablokowane. Dzięki temu atakujący nie mogą analizować i optymalizować systemu poprzez wielokrotne próby testowe.
4. Zabezpieczenie ścieżki nagrywania i przesyłu danych:
Dodatkowe mechanizmy bezpieczeństwa sprawdzają, w jaki sposób dane obrazowe i wideo trafiają do procesu identyfikacji. Dzięki temu można ustalić, czy treści zostały wprowadzone za pośrednictwem ekranów, zmanipulowanego oprogramowania lub innych technicznych obejść.

