



Den som idag öppnar ett konto online, tecknar en försäkring eller hämtar känsliga uppgifter styrker allt oftare sin identitet digitalt. Det gör många processer snabbare, smidigare och mer tillgängliga. Samtidigt uppstår en ny utmaning: Vad händer när ansikten och videor kan förfalskas så att de ser förbluffande äkta ut med hjälp av AI?
Det är precis här som deepfakes kommer in i bilden. Teknologin utvecklas i rasande fart och gör det allt enklare att skapa realistiska videor av en person utifrån bara några få bilder. Vad som först verkar vara ett problem för sociala medier eller politisk kommunikation har för länge sedan blivit relevant även för digitala identitetsprocesser. När bedragare kombinerar en stulen id-handling med en AI-genererad video sätts klassiska identitetskontroller under hårt tryck.
Det viktigaste i korthet
- Deepfakes håller alltmer på att bli ett reellt hot mot digitala identiteter.
- Ett stulet id-kort i kombination med en AI-genererad video kan göra identitetsbedrägerier betydligt enklare.
- Utmaningen för digitala identitetskontroller handlar idag inte bara om att fastställa vem en person är, utan också om det presenterade bild- och videomaterialet är äkta.
- Det finns ingen enskild mekanism som på ett tillförlitligt sätt känner igen alla deepfakes. Ett effektivt skydd uppnås genom flera samverkande säkerhetsåtgärder.
- Målet med moderna identifieringsmetoder är att göra identitetsbedrägerier så tekniskt krävande att attacker i praktiken inte längre blir skalbara.
Innehållsförteckning
När biometrisk identifiering möter deepfakes
Moderna identifieringsmetoder jämför vanligtvis en id-handling med en live-inspelning av personen. De underliggande biometriska metoderna är extremt precisa. Den verkliga utmaningen ligger därför idag ofta inte i själva biometrin, utan i frågan om den bild som visas faktiskt är äkta.
Ett realistiskt attackscenario: Brottslingar har kommit över en stulen id-handling och använder dessutom ett foto av personen i fråga, exempelvis från sociala medier. Med hjälp av artificiell intelligens skapas en video som skickas in som en förmodad live-inspelning i en identifieringsprocess, i syfte att framgångsrikt utge sig för att vara någon annan.
Därmed förändras säkerhetsfrågan i grunden. Det räcker inte längre att fastställa om ansiktet matchar id-handlingen. Systemen måste dessutom kunna avgöra om ansiktet som visas överhuvudtaget är äkta.
Deepfakes flyttar gränserna för digital identitetskontroll
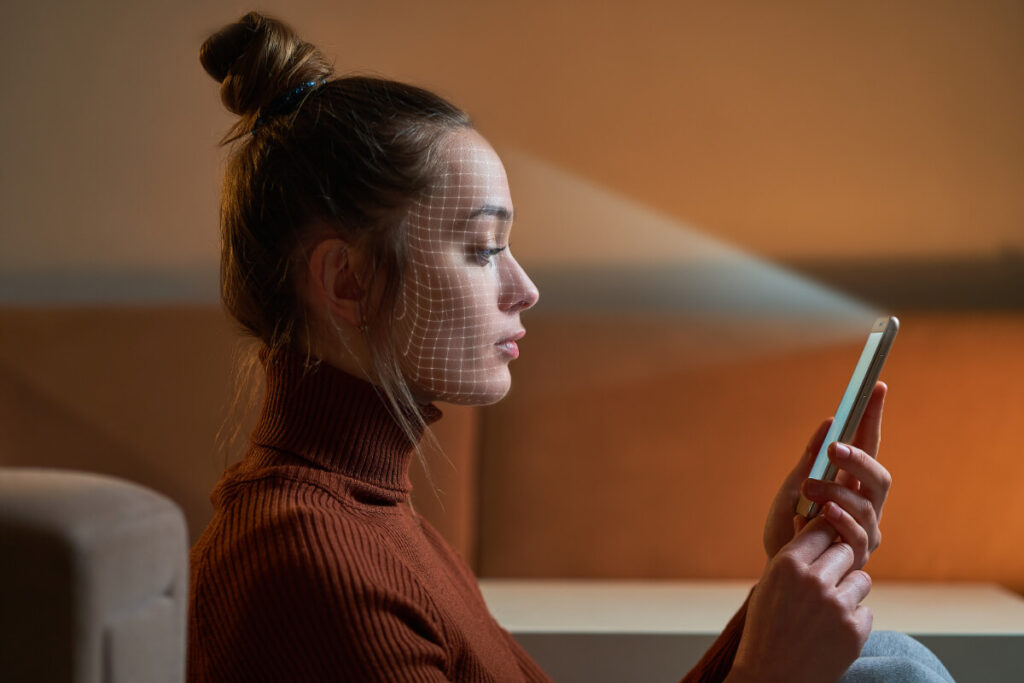
Digital identitetskontroll byggde länge på en enkel princip: Matchar personen id-handlingen? I en tid av deepfakes förändras kraven. Förutom själva identiteten måste även äktheten hos det inskickade bild- och videomaterialet kontrolleras. Även ett till synes autentiskt ansikte framför kameran kan idag vara artificiellt skapat.
Ett ansikte som verkar autentiskt, naturliga huvudrörelser eller en till synes spontan selfie är inte längre ett tillräckligt bevis på äkthet. Med den generativa AI-teknikens möjligheter suddas gränsen mellan äkta och artificiellt skapad identitet ut alltmer.
Det betyder dock inte att digitala identiteter blir mer osäkra. Tvärtom: Ju enklare digitala förfalskningar blir, desto viktigare blir metoder som på ett tillförlitligt sätt kan bevisa en persons äkthet. Deepfakes gör inte digital identitetskontroll överflödig. De gör den mer nödvändig än någonsin.
Förtroende kräver flera skyddslager
Precis som med många andra säkerhetsfrågor finns det ingen enskild åtgärd mot deepfakes som på ett tillförlitligt sätt stoppar varje hot. Istället bygger moderna identitetskontroller på flera samverkande skyddsmekanismer. Varje extra lager höjer tröskeln för angripare och försvårar genomförandet av bedrägeriförsök.
Det avgörande är samspelet mellan olika teknologier och processer. De ska upptäcka manipulationer så tidigt som möjligt, försvåra attackförsök och öka arbetsinsatsen för bedragarna så mycket att identitetsbedrägerier inte längre lönar sig ekonomiskt.
De fyra pelarna i försvaret mot deepfakes
1. Specialiserad deepfake-detektering:
Moderna detekteringssystem analyserar bild- och videodata efter typiska spår av manipulation och upptäcker avvikelser som kan tyda på syntetiskt genererat innehåll. De utgör den första försvarslinjen mot deepfake-attacker.
2. Randomiserade live-utmaningar:
Spontana moment under identifieringen, som specifika huvudrörelser eller interaktioner, gör det betydligt svårare att framgångsrikt använda förberedda deepfakes. Samtidigt ställer de högre krav på eventuella realtidsmanipulationer.
3. Begränsning av attackförsök:
Om bedrägeriförsök upptäcks kan enheter, anslutningar eller identitetsuppgifter spärras tillfälligt. Det förhindrar att angripare kan analysera och optimera ett system genom upprepade testkörningar.
4. Säkring av inspelnings- och datavägar:
Ytterligare säkerhetsmekanismer kontrollerar hur bild- och videodata når identifieringsprocessen. På så sätt går det att upptäcka om innehåll har matats in via skärmar, manipulerad programvara eller andra tekniska omvägar.

