



Foto-Ident är från och med den 10 juli 2027 inte längre en hållbar standardprocess. EU:s penningtvättsförordning (AMLR) och dess tekniska tillsynsstandarder gör eID och kvalificerade förtroendetjänster till huvudregel för distansidentifiering. Standarden bakom, ETSI TS 119 461, godkänner uttryckligen inte ett foto på en ID-handling (VAL-8.3.3-04X, NOTE 4).
Du som idag onboardar med foto och selfie måste ställa om din standardprocess: till automatiserad Video-Ident, ePass eller eID, och från webbläsaren till en härdad app.
Tre datum sätter takten:
- Juli 2027: AMLR blir direkt tillämplig i hela EU.
- Augusti 2027: ETSI TS 119 461 V2.1.1 blir referensstandard för identitetskontroll bakom varje kvalificerad elektronisk signatur (QES).
- December 2027: Banker måste acceptera EUDI-plånboken om kunderna begär det.
Innehållsförteckning
Varför detta gäller för varje bank
- AMLR, art. 22 st. 6: För identitetskontroll nämner förordningen, utöver den uppvisade ID-handlingen, endast två digitala vägar: eID-medel på säkerhetsnivå ”väsentlig” eller ”hög” och kvalificerade förtroendetjänster som QES.
- AMLA:s tillsynsstandarder: Det slutliga utkastet från den 30 september 2026 gör dessa två vägar i distanskanalen till huvudregel. Andra distansförfaranden tillåts endast för kunder som saknar tillgång till dessa, och banken måste motivera sådana fall inför tillsynsmyndigheten. Utkastet ligger hos EU-kommissionen för antagande.
- eIDAS med genomförandeförordning (EU) 2025/1566: Innan ett kvalificerat certifikat för en QES utfärdas ska identiteten kontrolleras enligt ETSI TS 119 461 V2.1.1, bilaga C.3. Det är nivån ”Extended”.
Varför Foto-Ident underkänns
ETSI TS 119 461 V2.1.1 godkänner inte ett foto på en ID-handling, varken på nivån Baseline eller Extended. Normen säger det själv:
VAL-8.3.3-04X, NOTE 4: En ren stillbild av ID-handlingen räcker enligt dagens tekniska nivå inte för någon av de två nivåerna (”only a still photo of the identity document is not considered sufficient”).
- Realtid (VAL-8.3.3-02X): ID-handlingen måste vara live framför kameran vid identifieringstillfället. Foton eller videor som skapats i förväg räknas inte.
- Video istället för foto (VAL-8.3.3-04X): Det krävs en videosekvens av varje relevant sida av ID-handlingen som gör säkerhetsdetaljerna synliga.
- Optiskt variabla detaljer (VAL-8.3.3-07X och 07A): Minst tre säkerhetsdetaljer ska kontrolleras, varav två ska vara optiskt variabla. Hologram och vippbilder visar sin äkthet endast i rörelse.
- Skydd mot injicering och deepfakes (VAL-8.3.3-05A och 05B): Processen måste avvärja inspelade, förinspelade eller AI-genererade videor och upptäcka manipulerade ID-handlingar.
Vilka AMLR-konforma identifieringsförfaranden finns det?
| Förfarande | Så går det till | Därför fungerar det |
|---|---|---|
| Automatiserad Video-Ident | Kunden filmar sin ID-handling i rörelse och tar en selfie-video. Inget videosamtal, ingen tidsbokning. | KI och utbildade granskare validerar dokumentet tillsammans. Detta är hybridfallet i ETSI (9.2.3.3) och når Extended. |
| ePass | Kunden läser av chippet i passet eller ID-kortet via NFC och tar en selfie-video. | Utfärdarens digitala signatur bevisar äktheten. ETSI tillåter detta helt automatiserat (9.2.3.4), även det på Extended. |
| eID | Kunden använder den digitala ID-funktionen på sitt ID-kort med PIN-kod. | eID är ett statligt identifieringsmedel på säkerhetsnivå ”hög” och därmed den direkta vägen enligt art. 22 st. 6 AMLR. |
| Nect Wallet | Den som redan har en Nect Wallet bekräftar sig med en enkel selfie-video och skapar därmed en QES. Det kan 20 miljoner användare göra redan idag. | Banken identifierar via QES, en av de två digitala vägarna enligt art. 22 st. 6 AMLR. I Tyskland räcker enbart QES för detta så snart referensöverföringen slopas. Nect Wallet-funktionen är redan idag en eIDAS-konform identifieringsmetod. |
Varför identifieringen hör hemma i en härdad app
Attacken: Kameran byts ut
Vid en injicering håller bedragaren inte längre upp något framför kameran. Han matar in en stulen bild på en ID-handling, en förinspelad video eller en deepfake direkt i dataströmmen.
Detta varnar även ENISA för, eftersom en sådan injiceringsattack inte längre kräver specialistkunskaper:
- Fritt tillgängliga verktyg: Virtuella kameror, som de som finns i streamingprogramvaran OBS, är enligt ENISA inte attackprogramvara utan vanliga hjälpprogram. Enheten behandlar dem som riktig hårdvara.
- Stark tillväxt: ENISA nämner injicering med deepfakes som det numera dominerande hotet. Gartner räknade med en ökning på 200 procent för 2023. Inom industrikretsar konstaterades en ökning på 2 665 procent för virtuella kameror under 2024.
Varför webbläsaren inte upptäcker detta tillförlitligt
- Webbplatsen ser bara en självdeklaration.
Webbstandarden beskriver en kamera via ID, enhetstyp och en beteckning i textform. Om det ligger en sensor eller en programvara bakom framgår inte. - Kontrollen körs på angriparens enhet.
Kamera och dator står under hans kontroll. På den högsta nivån försöker testlaboratorier därför till och med att ändra kameradrivrutiner, webbläsare eller operativsystem. - Webbläsaren saknar skyddsmedel.
ENISA konstaterar: En webbprocess består bara av sida och webbläsare. En egen app tillåter finare kontroller, som kodfördunkling och körtidsskydd.
Varför enbart deepfake-detektering inte räcker
Detektering är en kapprustning. I ett benchmarktest med deepfakes från 2024 halverades detekteringsförmågan hos fritt tillgängliga detektorer för videor.
ENISA anser att försvaret mot injicering fortfarande är i sin linda: Metoderna är mindre mogna än livsdetektering (liveness detection), och för ID-handlingar ännu mindre än för ansikten. Hon räknar med över fem års forskning innan motåtgärder kan anses vara validerade.
Därför kräver ETSI två separata saker: att upptäcka deepfakes (BIN-8.4.2-03X) och att förhindra och upptäcka själva injiceringen (BIN-8.4.2-04A). Redaktören för testnormen CEN/TS 18099 skiljer på samma sätt: skydd mot injiceringsmetoden, till exempel manipulationsskydd för kameran, körtidsskydd och emulatordetektering, samt detektering av det injicerade innehållet.
Den som bara detekterar måste besegra varje ny deepfake. Den som förhindrar injiceringen stänger vägen in i systemet.
Vad den härdade appen presterar
En härdad app angriper själva injiceringen: Den kontrollerar enhet och körsmiljö, skyddar kameran mot manipulation och säkrar överföringen ända in i testmiljön. Android och iOS låter dessutom en app bevisa att den är äkta och oförändrad.
Inte heller detta är osårbart. Just därför testar laboratoriet med rootade enheter och hooking-attacker om skyddet håller.
Hos Nect har detta skydd bevisat sig i åratal: I beställda penetrationstester har ännu inget externt säkerhetsföretag kringgått app-härdningen. För att överhuvudtaget kunna testa deepfake-detekteringen var Nect tvungna att stänga av härdningen för testarna varje gång. Just därför behövs en härdad app i kapprustningen mot deepfakes, och inte bara en detekteringsmodell.
ETSI själv hänvisar till appen: Vid tre krav mot injicerat material noterar den att dessa endast kan uppfyllas med programvara som är särskilt godkänd för identifiering. Dess enda exempel på detta är mobilappen. Normen nämner inte webbläsaren eller något annat medel för att förhindra injicering.
Fler sensorer, mer försvar
- Rörelse mot bild:
Det som accelerationssensorn mäter måste stämma överens med den synliga rörelsen i videon. Forskningen upptäcker kopierade och avfilmade videor med denna matchning. - Vibration som vattenstämpel:
Systemet väljer tidpunkt och styrka för en vibration slumpmässigt. Den lämnar spår i bilden, i ljudet och i accelerationsdatan som saknas i en förinspelad video. - Ljud som vattenstämpel:
Högtalaren präglar ID- och selfie-videon med varsin egen signal, även utanför det hörbara området. Dessutom kontrolleras om båda videorna kommer från samma miljö.
För de två vattenstämplarna har Nect erhållit europeiska patent: EP 3 575 994 B1 för realtidsbevis via vibration (beviljat 2021) och EP 3 575 993 B1 för validering av ID- och selfie-video (beviljat 2022). Båda patentskrifterna beskriver även matchning av rörelse och bild.
Den som injicerar en video skulle behöva förfalska bild, ljud och rörelsedata samstämmigt till en sekvens som han inte känner till i förväg. Realtiden som ETSI kräver (VAL-8.3.3-02X) blir på så sätt tekniskt verifierbar.
Det viktigaste signalen levereras ofta av rörelsesensorn ensam. En smartphone i handen är aldrig helt stilla. Om den ligger helt stilla sitter den förmodligen i ett stativ, eller så ligger den på bordet medan en virtuell kamera matar in externt material.
I webbläsaren ger denna signal knappt något: En bärbar dator står ändå stilla på bordet, dess stillhet säger ingenting. Till detta kommer tekniska begränsningar: Vibrationsgränssnittet saknas i Safari och alla WebKit-webbläsare, alltså på praktiskt taget varje iPhone. Rörelsedata levereras inte av webbstandarden som rådata, utan avrundat till 0,1 m/s².
Därutöver använder Nect fler sensorer och data från smartphonen för att förhindra attacker. Vilka dessa är förblir medvetet öppet: Angripare ska inte få några ledtrådar. I webbläsaren skulle detta försvar, som hittills har visat sig fungera väl, inte vara möjligt på samma sätt.
Nect ePass
Se upp med ”ETSI-certifierad”: V1 är inte V2
Ett sigill ”certifierad enligt ETSI TS 119 461” säger lite utan version och nivå. Fram till februari 2025 fanns bara versionen V1.1.1 från 2021, och certifikat löper i regel på två år. Även efter att V2.1.1 kommit ut skedde certifieringar enligt V1.1.1 under 2025, med giltighet till 2027.
V2.1.1 är betydligt strängare på de avgörande punkterna:
| Punkt | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Nivåer | Endast Baseline | Baseline och Extended. För QES räknas Extended. |
| Rent manuell granskning | Tillåtet | Räcker endast för Baseline, uteslutet för QES |
| ID-handlingens säkerhetsdetaljer | Kontroll ”vid behov”, inget minsta antal | Minst tre, varav två optiskt variabla |
| AI-genererade eller manipulerade ID-handlingar | Inte uttryckligen reglerat | Detektering är obligatorisk |
| Injiceringsattacker | Endast säkrad överföring | Avvärjning och detektering är obligatoriskt, testat av ackrediterat laboratorium enligt CEN/TS 18099 |
| Deepfakes i ansiktsvideo | Detektering rekommenderas | Detektering är obligatorisk |
| Livsdetektering (PAD) | Utvärdering enligt ISO/IEC 19989-3 rekommenderas | Utvärdering av ackrediterat laboratorium är obligatorisk, vartannat år |
Inte ens ett certifikat enligt V2.1.1 är en fribiljett. Det är aldrig en leverantör som helhet som certifieras, utan ett enskilt förfarande i ett specifikt användningsfall. Detaljerna avgör: Om certifikatet bara täcker en produkt, ett användningsfall eller en kanal, är allt annat inte täckt, även om det kommer från samma leverantör.
Se därför till att få bevis på fem saker redan idag:
- Version: V2.1.1, inte V1.1.1.
- Nivå: Extended, inte Baseline.
- Förfarande och användningsfall: exakt det förfarande som du köper in.
- Kanal: App eller webbläsare, iOS och Android.
- Laboratorierapporter: injicerings- och presentationsattacktesterna som normen kräver för första gången senast i slutet av 2026.
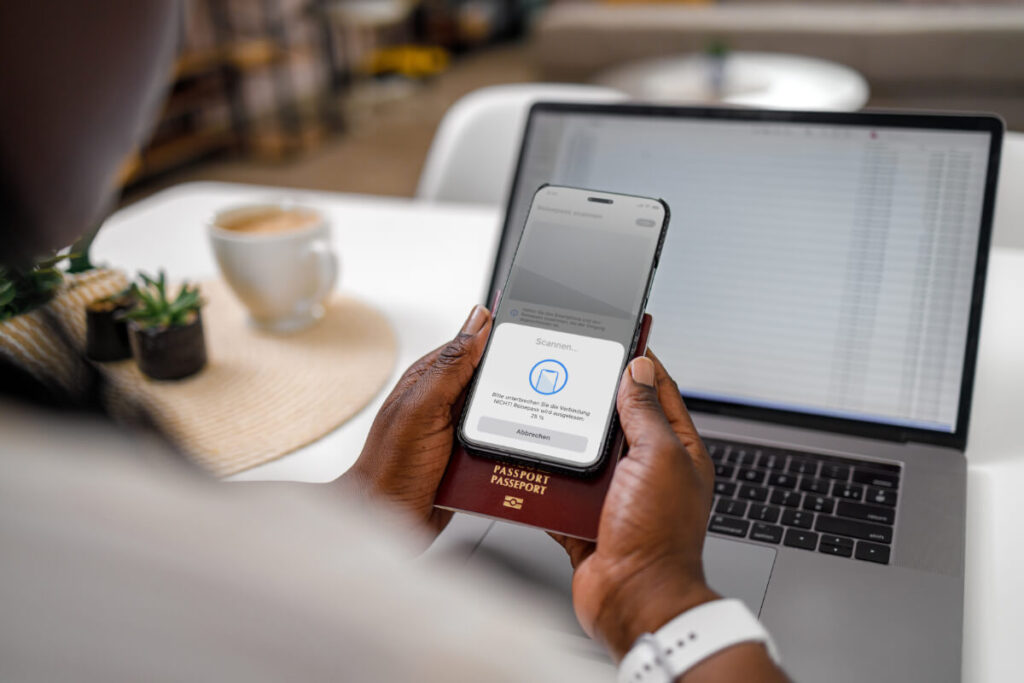
Med Nect: AMLR-Ident och EUDI-Wallet från ett API
Nect levererar automatiserad Video-Ident, ePass och eID via ett enda gränssnitt. Alla tre förfarandena är sedan juli 2026 certifierade enligt ETSI TS 119 461 V2.1.1 på nivån Extended. Därmed erbjuder Nect Ident redan idag alla användarvänliga och kostnadseffektiva identifieringsmetoder som AMLR föreskriver för distanskanalen.
Hos Nect behöver du alltså inte sortera ut vilket förfarande som är täckt: Automatiserad Video-Ident, ePass och eID står alla tre med i certifikatet.
Nect tillhandahåller den härdade appen: Alla förfaranden körs i Nect Wallet-appen. Och via den kan 20 miljoner användare redan idag öppna sitt bankkonto med en enkel selfie-video, även det eIDAS-konformt. Den så kallade Wallet-Ident (ibland kallad Re-Ident) har varit eIDAS-konform hos Nect i tre år och är föregångaren till EUDI.
EUDI kommer från 2027 och är tillgänglig för alla kunder som har anslutit Nect Ident. Därmed uppfyller du även den acceptansplikt som gäller för banker från den 24 december 2027. Kunder utan plånbok guidas automatiskt av Nect till det passande alternativa identifieringsförfarandet.
Rättslig grund
- AMLR: Förordning (EU) 2024/1624, art. 22 st. 6. Gäller från 10 juli 2027.
- Tillsynsstandarder: AMLA, Final Report om RTS-utkast enligt art. 28 st. 1 AMLR från 30 september 2026: art. 6 och 7, skäl 11. Ännu inte antagen av EU-kommissionen.
- eIDAS: Förordning (EU) nr 910/2014 i lydelsen enligt förordning (EU) 2024/1183. Art. 24 reglerar identitetskontroll för kvalificerade certifikat. Art. 5f st. 2 förpliktar till acceptans av EUDI-plånboken på användarens begäran, 36 månader efter ikraftträdandet av genomförandeakterna för plånboken den 24 december 2024. Mikroföretag och små företag är undantagna (översikt från Heuking).
- Referensstandard: Genomförandeförordning (EU) 2025/1566. Gäller från 19 augusti 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): Fulltext. Kapitel 8.3.3 och 8.4.2, användningsfall 9.2.3.3 och 9.2.3.4, bilaga C.3.
- Certifiering Nect Ident: Meddelande från 22 juli 2026.

