



Foto-Ident er fra den 10. juli 2027 ikke længere en bæredygtig standardproces. EU’s hvidvaskforordning (AMLR) og dens tekniske reguleringsstandarder gør eID og kvalificerede tillidstjenester til hovedreglen for fjernidentifikation. Standarden bag, ETSI TS 119 461, accepterer udtrykkeligt ikke et foto af identitetsdokumentet (VAL-8.3.3-04X, NOTE 4).
Hvis I i dag onboarder med foto og selfie, skal I omlægge jeres standardproces: til automatiseret Video-Ident, ePass eller eID – og fra browser til en hærdet app.
Tre skæringsdatoer sætter tempoet:
- Juli 2027: AMLR gælder direkte i hele EU.
- August 2027: ETSI TS 119 461 V2.1.1 bliver referencestandard for identitetskontrollen bag enhver kvalificeret elektronisk signatur (QES).
- December 2027: Banker skal acceptere EUDI-wallet, hvis kunderne kræver det.
Indholdsfortegnelse
Hvorfor det gælder for alle banker
- AMLR, art. 22, stk. 6: For identitetskontrollen nævner forordningen ud over det foreviste identitetsdokument kun to digitale veje: eID-midler på sikkerhedsniveau „substantial“ eller „high“ samt kvalificerede tillidstjenester som QES.
- AMLA’s reguleringsstandarder: Det endelige udkast af 30. september 2026 gør disse to veje til hovedreglen i fjernkanalen. Andre fjernprocedurer forbliver kun for kunder uden adgang hertil, og banken skal begrunde sådanne tilfælde over for tilsynet. Udkastet ligger hos EU-Kommissionen til vedtagelse.
- eIDAS med gennemførelsesforordning (EU) 2025/1566: Før der udstedes et kvalificeret certifikat til en QES, skal identiteten kontrolleres efter ETSI TS 119 461 V2.1.1, bilag C.3. Det er niveauet „Extended“.
Hvorfor Foto-Ident falder igennem
ETSI TS 119 461 V2.1.1 accepterer ikke et foto af identitetsdokumentet – hverken på niveauet Baseline eller Extended. Standarden siger det selv:
VAL-8.3.3-04X, NOTE 4: Et rent stillbillede af identitetsdokumentet er efter den nuværende tekniske standard ikke tilstrækkeligt til nogen af de to niveauer („only a still photo of the identity document is not considered sufficient“).
- Realtid (VAL-8.3.3-02X): Dokumentet skal være live foran kameraet i selve identifikationsøjeblikket. Fotos eller videoer, der er lavet på forhånd, tæller ikke.
- Video i stedet for foto (VAL-8.3.3-04X): Der kræves en videosekvens af hver relevant side af dokumentet, så sikkerhedselementerne er synlige.
- Optisk variable elementer (VAL-8.3.3-07X og 07A): Mindst tre sikkerhedselementer skal kontrolleres, hvoraf to skal være optisk variable. Hologrammer og vippebilleder viser kun deres ægthed i bevægelse.
- Beskyttelse mod injection og deepfakes (VAL-8.3.3-05A og 05B): Processen skal afvise indspillede, optagede eller AI-genererede videoer og opdage manipulerede dokumenter.
Hvilke AMLR-kompatible ident-procedurer findes der?
| Procedure | Sådan foregår det | Derfor holder den |
|---|---|---|
| Automatiseret Video-Ident | Kunden filmer sit identitetsdokument i bevægelse og optager en selfie-video. Ingen videoopkald, ingen tidsbestilling. | AI og uddannede kontrollører validerer dokumentet i fællesskab. Det er ETSI’s hybridtilfælde (9.2.3.3) og når Extended. |
| ePass | Kunden læser chippen i pas eller ID-kort via NFC og optager en selfie-video. | Udstederens digitale signatur dokumenterer ægtheden. ETSI tillader dette fuldautomatisk (9.2.3.4), også på Extended. |
| eID | Kunden bruger online-ID-funktionen i sit nationale ID-kort med PIN. | eID er et statsligt identifikationsmiddel på sikkerhedsniveau „high“ og dermed den direkte vej efter AMLR art. 22, stk. 6. |
| Nect Wallet | Har man allerede en Nect Wallet, bekræfter man sig med en enkel selfie-video og opretter dermed en QES. Det kan allerede 20 millioner brugere i dag. | Banken identificerer via QES – en af de to digitale veje efter AMLR art. 22, stk. 6. I Tyskland er QES alene tilstrækkelig, så snart referenceoverførslen bortfalder. Nect Wallet-funktionen er allerede i dag en eIDAS-kompatibel ident-metode. |
Hvorfor ident skal ligge i en hærdet app
Angrebet: Kameraet bliver udskiftet
Ved en injection holder svindleren ikke længere noget op foran kameraet. Han føder et stjålet dokumentbillede, en optaget video eller en deepfake direkte ind i datastrømmen.
Det advarer ENISA også om, for et sådant injection-angreb kræver ikke længere specialviden:
- Frit tilgængelige værktøjer: Virtuelle kameraer, som fx streaming-softwaren OBS tilbyder, er ifølge ENISA ikke angrebssoftware, men almindelige hjælpeprogrammer. Enheden behandler dem som ægte hardware.
- Kraftig vækst: ENISA kalder injection med deepfakes den nu dominerende trussel. Gartner opgjorde for 2023 en stigning på 200 %. I industrikredse blev der for 2024 konstateret en stigning på 2.665 % for virtuelle kameraer.
Hvorfor browseren ikke kan opdage det pålideligt
- Websitet ser kun en selverklæring.
Web-standarden beskriver et kamera via id, enhedstype og en tekstbetegnelse. Om der bagved ligger en sensor eller software, fremgår ikke. - Kontrollen kører på angriberens enhed.
Kamera og computer er under hans kontrol. På højeste niveau forsøger testlaboratorier derfor endda at ændre kameradrivere, browser eller operativsystem. - Browseren mangler beskyttelsesmidlerne.
ENISA fastslår: En web-proces består kun af side og browser. En dedikeret app muliggør finere kontroller, fx kodeobfuskering og runtime-beskyttelse.
Hvorfor deepfake-registrering alene ikke er nok
Registrering er et våbenkapløb. I et benchmark med deepfakes fra 2024 blev registreringsydelsen for frit tilgængelige detektorer halveret på video.
ENISA vurderer, at forsvaret mod injection stadig er i sin begyndelse: Metoderne er mindre modne end liveness-detektion, og for identitetsdokumenter endnu mindre end for ansigter. Indtil modforanstaltninger anses som validerede, forventer de over fem års forskning.
Derfor kræver ETSI to adskilte ting: at registrere deepfakes (BIN-8.4.2-03X) og at forhindre og registrere selve indspilningen (BIN-8.4.2-04A). Redaktøren af teststandarden CEN/TS 18099 adskiller det på samme måde: beskyttelse mod indspilningsmetoden, fx manipulationsbeskyttelse af kameraet, runtime-beskyttelse og emulator-detektion, samt registrering af det indspillede indhold.
Hvis man kun registrerer, skal man slå hver ny deepfake. Hvis man forhindrer indspilningen, fjerner man vejen ind i systemet.
Hvad den hærdede app leverer
En hærdet app angriber selve indspilningen: Den kontrollerer enhed og runtime-miljø, beskytter kameraet mod manipulation og sikrer overførslen helt frem til kontrolmiljøet. Android og iOS gør det desuden muligt for en app at bevise, at den er ægte og uændret.
Helt usårlig er det heller ikke. Netop derfor tester laboratoriet med rootede enheder og hooking-angreb, om beskyttelsen holder.
Hos Nect har denne beskyttelse bevist sit værd i årevis: I bestilte penetrationstests har intet eksternt sikkerhedsfirma endnu omgået app-hærdningen. For overhovedet at kunne teste deepfake-registreringen måtte Nect hver gang slå hærdningen fra for testerene. Netop derfor kræver våbenkapløbet mod deepfakes en hærdet app og ikke kun en registreringsmodel.
ETSI selv henviser til appen: Ved tre krav mod indspillet materiale bemærker den, at de kun kan opfyldes med software, der specifikt er godkendt til identifikation. Dens eneste eksempel er mobilappen. Standarden nævner ikke browseren eller et andet middel til at forhindre indspilning.
Flere sensorer, mere forsvar
- Bevægelse mod billede:
Det, accelerometeret måler, skal passe til den synlige bevægelse i videoen. Forskningen opdager med denne sammenligning kopierede og afspillede videoer. - Vibration som vandmærke:
Systemet vælger tidspunkt og styrke af en vibration tilfældigt. Den efterlader spor i billede, lyd og accelerometerdata, som mangler i en forud optaget video. - Lyd som vandmærke:
Højttaleren præger identitets- og selfie-videoen med hver sit signal, også uden for det hørbare område. Derudover kontrolleres det, om begge videoer stammer fra samme miljø.
For de to vandmærker har Nect fået europæiske patenter: EP 3 575 994 B1 for realtidsbevis via vibration (udstedt 2021) og EP 3 575 993 B1 for validering af identitets- og selfie-video (udstedt 2022). Begge patentskrifter beskriver også sammenligningen af bevægelse og billede.
Hvis man afspiller en video, skulle man forfalske billede, lyd og bevægelsesdata konsistent til en sekvens, man ikke kender på forhånd. Realtiden, som ETSI kræver (VAL-8.3.3-02X), bliver dermed teknisk verificerbar.
Det vigtigste signal leveres ofte allerede af bevægelsessensoren alene. En smartphone i hånden er aldrig helt rolig. Ligger den helt stille, sidder den sandsynligvis i et stativ – eller ligger på bordet, mens et virtuelt kamera afspiller fremmed materiale.
I browseren har dette signal næsten ingen værdi: En laptop står alligevel stille på bordet, og dens ro siger intet. Dertil kommer tekniske begrænsninger: Vibrationsgrænsefladen mangler i Safari og alle WebKit-browsere, altså på praktisk talt alle iPhones. Bevægelsesdata leverer web-standarden ikke som rådata, men afrundet til 0,1 m/s².
Derudover bruger Nect flere sensorer og smartphone-data til at forhindre angreb. Hvilke det er, holdes bevidst åbent: Angribere skal ikke have hints. I browseren ville dette forsvar, som hidtil har vist sig effektivt, ikke være muligt.
Nect ePass
Vær opmærksom på „ETSI-certificeret“: V1 er ikke V2
Et mærke „certificeret efter ETSI TS 119 461“ siger uden version og niveau ikke meget. Indtil februar 2025 fandtes kun udgaven V1.1.1 fra 2021, og certifikater løber som regel i to år. Selv efter udgivelsen af V2.1.1 blev der i 2025 stadig certificeret efter V1.1.1 med løbetid til 2027.
V2.1.1 er på de afgørende punkter markant strengere:
| Punkt | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Niveauer | Kun Baseline | Baseline og Extended. For QES tæller Extended. |
| Rent manuel kontrol | Tilladt | Rækker kun til Baseline; udelukket for QES |
| Dokumentets sikkerhedselementer | Kontrol „efter behov“, intet minimum | Mindst tre, heraf to optisk variable |
| AI-genererede eller manipulerede dokumenter | Ikke udtrykkeligt reguleret | Registrering er obligatorisk |
| Injection-angreb | Kun sikret overførsel | Afværgelse og registrering er obligatorisk, testet af akkrediteret laboratorium efter CEN/TS 18099 |
| Deepfakes i ansigtsvideoen | Registrering anbefales | Registrering er obligatorisk |
| Liveness-detektion (PAD) | Evaluering efter ISO/IEC 19989-3 anbefales | Evaluering af akkrediteret laboratorium er obligatorisk, hvert andet år |
Selv et certifikat efter V2.1.1 er ikke et fripas. Der certificeres aldrig en leverandør som helhed, men en enkelt procedure i en bestemt use case. Djævlen ligger i anvendelsesområdet: Dækker certifikatet kun et produkt, kun en use case eller kun en kanal, er alt andet ikke dækket – også selv om det kommer fra samme leverandør.
Få derfor allerede i dag dokumenteret fem ting:
- Version: V2.1.1, ikke V1.1.1.
- Niveau: Extended, ikke Baseline.
- Procedure og use case: præcis den procedure, I køber.
- Kanal: app eller browser, iOS og Android.
- Laboratorierapporter: injection- og presentation-attack-tests, som standarden for første gang kræver senest ved udgangen af 2026.
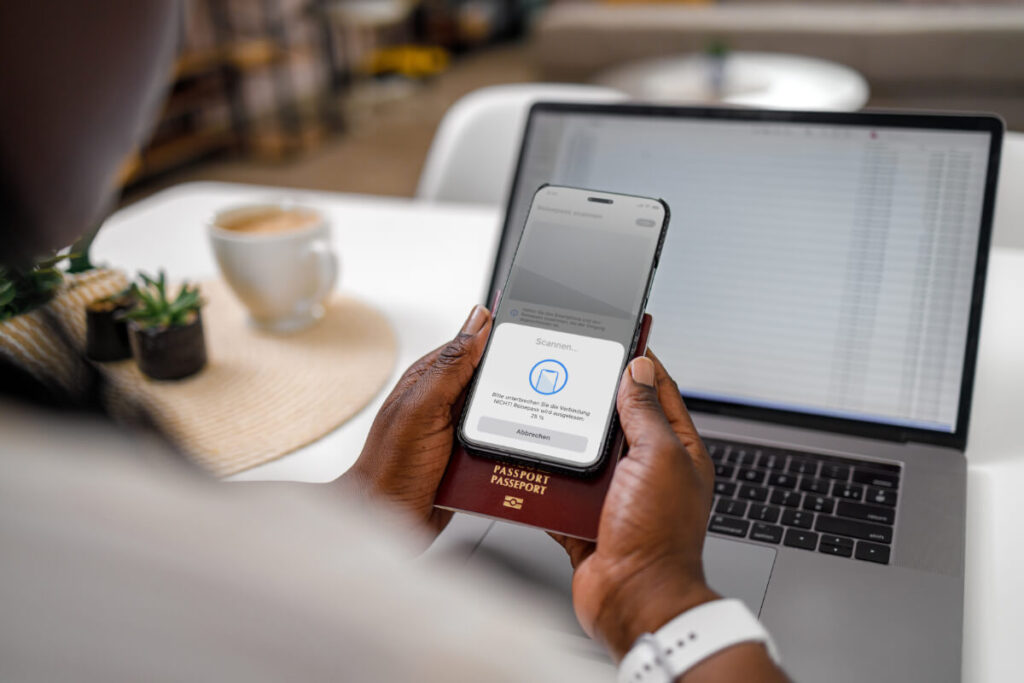
Med Nect: AMLR-ident og EUDI-wallet fra én API
Nect leverer automatiseret Video-Ident, ePass og eID via én samlet grænseflade. Alle tre procedurer er siden juli 2026 certificeret efter ETSI TS 119 461 V2.1.1 på niveauet Extended. Dermed tilbyder Nect Ident allerede i dag alle de brugervenlige og omkostningseffektive identifikationsmetoder, som AMLR forudsætter for fjernkanalen.
Hos Nect behøver I derfor ikke sortere i, hvilken procedure der er dækket: Automatiseret Video-Ident, ePass og eID står alle tre på certifikatet.
Den hærdede app leverer Nect med: Alle procedurer kører i Nect Wallet-appen. Og via den kan allerede 20 millioner brugere – ligeledes eIDAS-kompatibelt – åbne en bankkonto med en enkel selfie-video. Den såkaldte wallet-ident (delvist kaldet re-ident) er hos Nect eIDAS-kompatibel i tre år og forløberen for EUDI.
EUDI kommer fra 2027 og stilles til rådighed for alle kunder, der har integreret Nect Ident. Dermed opfylder I også acceptpligten, som gælder for banker fra den 24. december 2027. Kunder uden wallet føres automatisk af Nect til den passende alternative ident-procedure.
Retsgrundlag
- AMLR: Forordning (EU) 2024/1624, art. 22, stk. 6. Gælder fra 10. juli 2027.
- Reguleringsstandarder: AMLA, Final Report til RTS-udkast efter art. 28, stk. 1, AMLR af 30. september 2026: art. 6 og 7, betragtning 11. Endnu ikke vedtaget af EU-Kommissionen.
- eIDAS: Forordning (EU) nr. 910/2014 i den version, der følger af forordning (EU) 2024/1183. Art. 24 regulerer identitetskontrol for kvalificerede certifikater. Art. 5f, stk. 2, forpligter til at acceptere EUDI-wallet efter brugerens ønske 36 måneder efter ikrafttrædelsen af wallet-gennemførelsesretsakterne den 24. december 2024. Mikro- og små virksomheder er undtaget (overblik fra Heuking).
- Referencestandard: gennemførelsesforordning (EU) 2025/1566. Gælder fra 19. august 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): fuld tekst. Kapitel 8.3.3 og 8.4.2, use cases 9.2.3.3 og 9.2.3.4, bilag C.3.
- Certificering af Nect Ident: meddelelse af 22. juli 2026.

