



O Foto-Ident deixa de ser um procedimento padrão viável a partir de 10 de julho de 2027. O Regulamento Antibranqueamento de Capitais da UE (AMLR) e as suas normas técnicas de regulamentação tornam a eID e os serviços de confiança qualificados na regra para a identificação à distância. A norma subjacente, ETSI TS 119 461, exclui expressamente a fotografia do documento de identificação (VAL-8.3.3-04X, NOTA 4).
Quem faz hoje a integração com foto e selfie tem de mudar o seu procedimento padrão: para Video-Ident automatizado, ePass ou eID, e do navegador para uma aplicação reforçada.
Três datas-limite marcam o ritmo:
- Julho de 2027: O AMLR entra em vigor diretamente em toda a UE.
- Agosto de 2027: A ETSI TS 119 461 V2.1.1 torna-se a norma de referência para a verificação de identidade subjacente a qualquer assinatura eletrónica qualificada (QES).
- Dezembro de 2027: Os bancos têm de aceitar a Carteira EUDI sempre que os clientes o solicitem.
Índice
Por que razão isto se aplica a todos os bancos
- AMLR, Art.º 22.º, n.º 6: Para a verificação de identidade, o regulamento refere, para além da apresentação física do documento de identificação, apenas duas vias digitais: meios de eID com nível de garantia «substancial» ou «elevado» e serviços de confiança qualificados, como a QES.
- Normas de regulamentação da AMLA: O projeto final de 30 de setembro de 2026 torna estas duas vias na regra para os canais à distância. Outros procedimentos à distância permanecem apenas para clientes sem acesso a estes meios, tendo o banco de justificar esses casos perante a autoridade de supervisão. O projeto aguarda adoção pela Comissão Europeia.
- eIDAS com o Regulamento de Execução (UE) 2025/1566: Antes de emitir um certificado qualificado para uma QES, a identidade tem de ser verificada de acordo com a norma ETSI TS 119 461 V2.1.1, Anexo C.3. Este corresponde ao nível «Extended».
Por que razão o Foto-Ident é rejeitado
A norma ETSI TS 119 461 V2.1.1 não aceita uma fotografia de documento de identificação, nem no nível Baseline nem no Extended. A própria norma afirma-o:
VAL-8.3.3-04X, NOTA 4: Uma simples imagem estática do documento de identificação não é considerada suficiente para nenhum dos dois níveis de acordo com o estado atual da técnica («only a still photo of the identity document is not considered sufficient»).
- Tempo real (VAL-8.3.3-02X): O documento de identificação tem de estar em direto diante da câmara no momento da identificação. Fotografias ou vídeos gravados previamente não são válidos.
- Vídeo em vez de fotografia (VAL-8.3.3-04X): É exigida uma sequência de vídeo de cada página relevante do documento que torne visíveis os elementos de segurança.
- Elementos opticamente variáveis (VAL-8.3.3-07X e 07A): Devem ser verificados, no mínimo, três elementos de segurança, sendo dois deles opticamente variáveis. Hologramas e imagens basculantes apenas revelam a sua autenticidade em movimento.
- Proteção contra injeção e deepfakes (VAL-8.3.3-05A e 05B): O procedimento tem de bloquear vídeos injetados, gravados ou gerados por IA, e detetar documentos adulterados.
Que procedimentos de identificação em conformidade com o AMLR existem?
| Procedimento | Como funciona | Por que motivo é viável |
|---|---|---|
| Video-Ident automatizado | O cliente filma o seu documento em movimento e grava um vídeo selfie. Sem videochamada, sem agendamento. | A IA e validadores qualificados avaliam o documento em conjunto. Este é o caso híbrido da ETSI (9.2.3.3) e atinge o nível Extended. |
| ePass | O cliente lê o chip do passaporte ou cartão de identificação via NFC e grava um vídeo selfie. | A assinatura digital da entidade emissora comprova a autenticidade. A ETSI autoriza este método de forma totalmente automatizada (9.2.3.4), igualmente com nível Extended. |
| eID | O cliente utiliza a função de identificação online do seu documento de identificação com recurso ao PIN. | A eID é um meio estatal de identificação com nível de garantia «elevado», constituindo a via direta ao abrigo do Art.º 22.º, n.º 6, do AMLR. |
| Nect Wallet | Quem já possui uma Nect Wallet autentica-se com um simples vídeo selfie e emite, assim, uma QES. Atualmente, 20 milhões de utilizadores já o podem fazer. | O banco realiza a identificação através da QES, uma das duas vias digitais previstas no Art.º 22.º, n.º 6, do AMLR. Na Alemanha, a QES por si só é suficiente a partir do momento em que a transferência de referência deixe de ser exigida. A funcionalidade Nect Wallet já constitui atualmente um método de identificação em conformidade com o eIDAS. |
Por que razão a identificação deve ser feita numa aplicação reforçada
O ataque: a substituição da câmara
Num ataque por injeção, o fraudador já não coloca nada em frente à câmara. Injeta diretamente no fluxo de dados uma imagem de identificação roubada, um vídeo gravado ou um deepfake.
A ENISA também alerta para este risco, uma vez que este tipo de ataque por injeção já não exige conhecimentos especializados:
- Ferramentas de acesso livre: Câmaras virtuais, como as disponibilizadas pelo software de streaming OBS, não são consideradas ferramentas maliciosas pela ENISA, mas sim programas utilitários comuns. O dispositivo processa-as como se fossem hardware real.
- Forte crescimento: A ENISA classifica a injeção com deepfakes como a principal ameaça atual. A Gartner registou um aumento de 200% em 2023. No setor industrial, constatou-se um acréscimo de 2.665% no uso de câmaras virtuais em 2024.
Por que motivo o navegador não deteta isto com fiabilidade
- A página Web apenas recebe informação autodeclarada.
A norma Web descreve uma câmara por identificador, tipo de dispositivo e uma designação textual. Não é possível determinar a partir daí se se trata de um sensor físico ou de um software. - A validação é executada no dispositivo do atacante.
A câmara e o computador estão sob o seu controlo. No nível mais elevado, os laboratórios de ensaio tentam mesmo modificar controladores de câmara, navegadores ou sistemas operativos. - O navegador não dispõe de mecanismos de proteção.
A ENISA salienta: um processo via Web é composto apenas pela página e pelo navegador. Uma aplicação dedicada permite controlos mais avançados, como ofuscação de código e proteção em tempo de execução.
Por que razão a deteção de deepfakes por si só não basta
A deteção é uma corrida aos armamentos. Num estudo comparativo com deepfakes realizado em 2024, o desempenho de deteção de detetores de acesso público caiu para metade no caso de vídeos.
A ENISA considera que a defesa contra injeções ainda está no início: os procedimentos são menos maduros do que a deteção de vivacidade e, em documentos de identificação, ainda menos do que em rostos. Prevê-se que sejam necessários mais de cinco anos de investigação até que as contramedidas sejam consideradas validadas.
Por este motivo, a ETSI exige dois aspetos distintos: detetar deepfakes (BIN-8.4.2-03X) e prevenir e detetar a própria injeção (BIN-8.4.2-04A). O responsável pela redação da norma de ensaio CEN/TS 18099 estabelece exatamente a mesma distinção: proteção contra o método de injeção — como proteção contra manipulação da câmara, proteção em tempo de execução e deteção de emuladores — e deteção do conteúdo injetado.
Quem apenas deteta tem de superar cada novo deepfake. Quem impede a injeção bloqueia-lhe o acesso ao sistema.
O que oferece uma aplicação reforçada
Uma aplicação reforçada atua diretamente na injeção: verifica o dispositivo e o ambiente de execução, protege a câmara contra manipulações e assegura a transmissão até ao ambiente de verificação. O Android e o iOS permitem também que a aplicação comprove a sua autenticidade e integridade.
Isto não a torna invulnerável. É precisamente por isso que o laboratório realiza testes com dispositivos com acesso root e ataques de hooking para verificar a eficácia da proteção.
Na Nect, esta proteção comprova-se há anos: em testes de intrusão solicitados, nenhuma empresa de segurança externa conseguiu até à data contornar o reforço de segurança da aplicação. Para que os examinadores pudessem sequer testar a deteção de deepfakes, a Nect teve de desativar a proteção da aplicação a cada teste. É precisamente por isso que a corrida contra os deepfakes exige uma aplicação reforçada e não apenas um modelo de deteção.
A própria ETSI remete para a utilização de aplicações: em três requisitos relativos a material injetado, a norma refere que estes só podem ser cumpridos com software aprovado especificamente para a identificação. O único exemplo citado é a aplicação móvel. A norma não menciona o navegador nem outro meio capaz de impedir a injeção.
Mais sensores, maior capacidade de defesa
- Movimento contra imagem:
O que o acelerómetro regista tem de coincidir com o movimento visível no vídeo. A comunidade científica recorre a este cruzamento de dados para detetar vídeos copiados ou refilmados de ecrãs. - Vibração como marca de água:
O sistema seleciona aleatoriamente o momento e a intensidade de uma vibração. Esta deixa marcas na imagem, no som e nos dados de aceleração que não existem num vídeo pré-gravado. - Som como marca de água:
O altifalante transmite um sinal específico para o vídeo do documento e para o vídeo selfie, inclusive em frequências inaudíveis. Além disso, valida-se se ambos os vídeos provêm do mesmo ambiente.
Para ambas as marcas de água, a Nect obteve patentes europeias: a EP 3 575 994 B1 para a comprovação em tempo real por vibração (concedida em 2021) e a EP 3 575 993 B1 para a validação do vídeo do documento e do vídeo selfie (concedida em 2022). Ambas as descrições de patentes detalham igualmente o cruzamento entre movimento e imagem.
Quem pretenda injetar um vídeo teria de falsificar imagem, som e dados de movimento de forma consistente numa sequência que não conhece de antemão. O requisito de tempo real exigido pela ETSI (VAL-8.3.3-02X) torna-se assim tecnicamente verificável.
O sinal mais relevante provém, muitas vezes, apenas do sensor de movimento. Um smartphone na mão nunca está inteiramente estático. Se estiver completamente imóvel, é provável que esteja fixo num tripé ou pousado numa mesa enquanto uma câmara virtual injeta material de terceiros.
No navegador, este sinal perde utilidade: um computador portátil permanece imóvel sobre a secretária, pelo que o seu repouso nada comprova. Acrescem as limitações técnicas: a interface de vibração não existe no Safari nem em qualquer navegador WebKit, ou seja, em praticamente todos os iPhones. Além disso, a norma Web não disponibiliza dados de movimento em formato bruto, mas sim arredondados a 0,1 m/s².
Adicionalmente, a Nect recorre a outros sensores e dados do smartphone para travar tentativas de ataque. Os detalhes específicos permanecem intencionalmente confidenciais, evitando dar pistas a atacantes. Num navegador Web, este modelo de defesa bem-sucedido seria simplesmente inviável.
Nect ePass
Atenção à menção «certificado pela ETSI»: V1 não é o mesmo que V2
Um selo de «certificado de acordo com a norma ETSI TS 119 461» tem pouco significado sem a indicação da versão e do nível. Até fevereiro de 2025, existia apenas a versão V1.1.1 de 2021, e os certificados têm normalmente uma validade de dois anos. Mesmo após o lançamento da V2.1.1, foram emitidas certificações em 2025 segundo a V1.1.1 com validade até 2027.
A V2.1.1 é significativamente mais rigorosa nos pontos essenciais:
| Critério | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Níveis | Apenas Baseline | Baseline e Extended. Para a QES aplica-se o Extended. |
| Verificação puramente manual | Permitida | Apenas admissível para Baseline, excluída para a QES |
| Elementos de segurança do documento | Verificação «conforme necessário», sem número mínimo | Pelo menos três, dos quais dois opticamente variáveis |
| Documentos gerados por IA ou manipulados | Sem regulamentação explícita | Deteção obrigatória |
| Ataques por injeção | Apenas transmissão segura | Prevenção e deteção obrigatórias, testadas por laboratório acreditado de acordo com a CEN/TS 18099 |
| Deepfakes no vídeo facial | Deteção recomendada | Deteção obrigatória |
| Deteção de vivacidade (PAD) | Avaliação recomendada segundo a ISO/IEC 19989-3 | Avaliação por laboratório acreditado é obrigatória, a cada dois anos |
Mesmo um certificado em conformidade com a V2.1.1 não representa um salvo-conduto absoluto. O que é certificado nunca é o fornecedor na sua totalidade, mas sim um procedimento individual num caso de uso concreto. A complexidade reside no âmbito de aplicação: se o certificado abranger apenas um produto, um caso de uso ou um canal, tudo o resto fica desprovido de cobertura, mesmo que venha do mesmo fornecedor.
Por isso, exija já hoje a comprovação de cinco elementos:
- Versão: V2.1.1, e não V1.1.1.
- Nível: Extended, e não Baseline.
- Procedimento e caso de uso: exatamente o procedimento contratado.
- Canal: aplicação ou navegador, iOS e Android.
- Relatórios laboratoriais: os testes de ataque por injeção e de apresentação que a norma exige pela primeira vez até ao final de 2026.
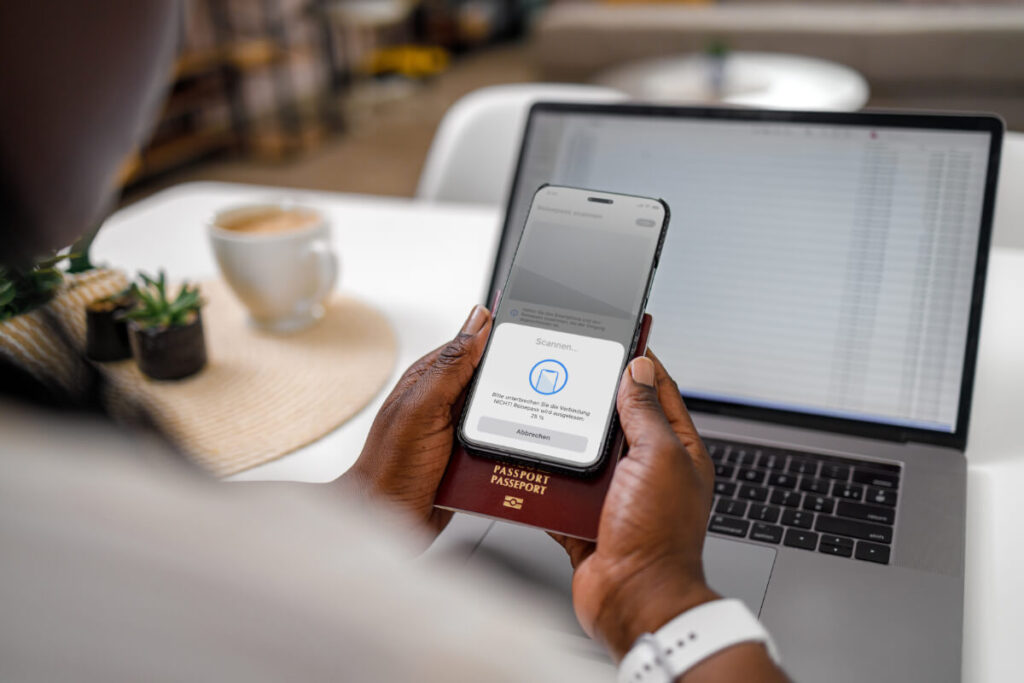
Com a Nect: Identificação em conformidade com o AMLR e Carteira EUDI a partir de uma única API
A Nect disponibiliza Video-Ident automatizado, ePass e eID através de uma única interface. Todos os três procedimentos estão certificados desde julho de 2026 segundo a ETSI TS 119 461 V2.1.1 no nível Extended. Deste modo, o Nect Ident oferece desde já todos os métodos de identificação fáceis de usar e rentáveis previstos pelo AMLR para o canal à distância.
Com a Nect, não necessita de averiguar que procedimento tem cobertura: o Video-Ident automatizado, o ePass e a eID constam os três no certificado.
A Nect já inclui a aplicação reforçada: todos os procedimentos são executados na aplicação Nect Wallet. E, através dela, 20 milhões de utilizadores podem já hoje abrir a sua conta bancária com um simples vídeo selfie, com total conformidade eIDAS. O chamado Wallet-Ident (por vezes designado Re-Ident) cumpre os requisitos do eIDAS na Nect há três anos, sendo pioneiro na EUDI.
A EUDI chega a partir de 2027 e fica disponível para todos os clientes que tenham o Nect Ident integrado. Desta forma, cumpre também a obrigação de aceitação aplicável aos bancos a partir de 24 de dezembro de 2027. Para utilizadores sem carteira digital, a Nect orienta-os automaticamente para o método de identificação alternativo adequado.
Bases jurídicas
- AMLR: Regulamento (UE) 2024/1624, Art.º 22.º, n.º 6. Aplicável a partir de 10 de julho de 2027.
- Normas de regulamentação: AMLA, Relatório Final relativo ao projeto de RTS nos termos do Art.º 28.º, n.º 1, do AMLR de 30 de setembro de 2026: Art.º 6.º e 7.º, Considerando 11. Ainda não adotado pela Comissão Europeia.
- eIDAS: Regulamento (UE) n.º 910/2014, com a redação dada pelo Regulamento (UE) 2024/1183. O Art.º 24.º regula a verificação de identidade para certificados qualificados. O Art.º 5.º-F, n.º 2, obriga à aceitação da Carteira EUDI a pedido do utilizador, 36 meses após a entrada em vigor dos atos de execução da carteira em 24 de dezembro de 2024. As micro e pequenas empresas estão isentas (visão geral da Heuking).
- Norma de referência: Regulamento de Execução (UE) 2025/1566. Aplicável a partir de 19 de agosto de 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): Texto integral. Capítulos 8.3.3 e 8.4.2, Casos de Uso 9.2.3.3 e 9.2.3.4, Anexo C.3.
- Certificação Nect Ident: Comunicado de 22 de julho de 2026.

