



A Foto-Ident 2027. július 10-től már nem lesz életképes standard folyamat. Az EU pénzmosás elleni rendelete (AMLR) és annak technikai szabályozási standardjai az eID-t és a minősített bizalmi szolgáltatásokat teszik a távazonosítás alapértelmezett megoldásává. A mögöttes standard, az ETSI TS 119 461, kifejezetten nem fogad el igazolványfotót (VAL-8.3.3-04X, NOTE 4).
Akik ma fotóval és szelfivel onboardolnak, át kell állítsák a standard folyamatukat: automatizált Video-Identre, ePassra vagy eID-re, és a böngészőről egy megerősített appra.
Három határidő adja meg az ütemet:
- 2027. július: az AMLR közvetlenül alkalmazandó az egész EU-ban.
- 2027. augusztus: az ETSI TS 119 461 V2.1.1 lesz a referenciastandard a minősített elektronikus aláírás (QES) mögötti minden személyazonosság-ellenőrzéshez.
- 2027. december: a bankoknak el kell fogadniuk az EUDI Walletet, ha az ügyfelek ezt kérik.
Tartalomjegyzék
Miért vonatkozik ez minden bankra
- AMLR, 22. cikk (6) bekezdés: a rendelet a személyazonosság-ellenőrzéshez a bemutatott okmányon kívül mindössze két digitális utat nevez meg: „jelentős” vagy „magas” biztonsági szintű eID-eszközöket, valamint minősített bizalmi szolgáltatásokat, például a QES-t.
- Az AMLA szabályozási standardjai: a 2026. szeptember 30-i végleges tervezet a távcsatornán ezt a két utat teszi alapértelmezetté. Más táv-eljárások csak azoknál maradnak, akik nem férnek hozzá ezekhez, és a banknak az ilyen eseteket a felügyelet felé indokolnia kell. A tervezet az elfogadáshoz az Európai Bizottság előtt van.
- eIDAS a (EU) 2025/1566 végrehajtási rendelettel: mielőtt minősített tanúsítványt állítanak ki QES-hez, a személyazonosságot az ETSI TS 119 461 V2.1.1, C.3 melléklet szerint kell ellenőrizni. Ez az „Extended” szint.
Miért bukik el a Foto-Ident
Az ETSI TS 119 461 V2.1.1 nem fogad el igazolványfotót sem a Baseline, sem az Extended szinten. A szabvány ezt maga mondja ki:
VAL-8.3.3-04X, NOTE 4: A kizárólag állóképes igazolványfotó a technika jelenlegi állása szerint egyik szinthez sem elegendő („only a still photo of the identity document is not considered sufficient“).
- Valós idő (VAL-8.3.3-02X): az okmánynak az azonosítás pillanatában élőben kell a kamera előtt lennie. Az előre elkészített fotók vagy videók nem számítanak.
- Videó fotó helyett (VAL-8.3.3-04X): az okmány minden releváns oldaláról videószekvencia szükséges, amelyen a biztonsági elemek láthatók.
- Optikailag változó elemek (VAL-8.3.3-07X és 07A): legalább három biztonsági elemet kell ellenőrizni, ezek közül kettőnek optikailag változónak kell lennie. A hologramok és a billenőképek csak mozgásban mutatják meg a valódiságukat.
- Védelem injection és deepfake ellen (VAL-8.3.3-05A és 05B): a folyamatnak ki kell védenie a bejátszott, rögzített vagy MI által generált videókat, és fel kell ismernie a manipulált okmányokat.
Milyen AMLR-kompatibilis Ident-eljárások léteznek?
| Eljárás | Hogyan zajlik | Miért állja meg a helyét |
|---|---|---|
| Automatizált Video-Ident | Az ügyfél mozgás közben videóra veszi az okmányát, és szelfi-videót készít. Nincs videóhívás, nincs időpont. | MI és képzett ellenőrök együtt validálják a dokumentumot. Ez az ETSI szerinti hibrid eset (9.2.3.3), és eléri az Extended szintet. |
| ePass | Az ügyfél NFC-vel kiolvassa az útlevél vagy igazolvány chipjét, és szelfi-videót készít. | A kibocsátó digitális aláírása igazolja a valódiságot. Az ETSI ezt teljesen automatizáltan engedi (9.2.3.4), szintén Extended szinten. |
| eID | Az ügyfél a személyi igazolványa online azonosítási funkcióját használja PIN-kóddal. | Az eID állami azonosítási eszköz „magas” biztonsági szinten, így az AMLR 22. cikk (6) bekezdése szerinti közvetlen út. |
| Nect Wallet | Akinek már van Nect Walletje, egy egyszerű szelfi-videóval megerősíti magát, és ezzel QES-t hoz létre. Ezt már ma 20 millió felhasználó tudja megtenni. | A bank a QES-en keresztül azonosít, ami az AMLR 22. cikk (6) bekezdése szerinti két digitális út egyike. Németországban ehhez a QES önmagában is elegendő, amint a referenciaátutalás megszűnik. A Nect Wallet funkció már ma is eIDAS-kompatibilis Ident-módszer. |
Miért kell az Identnek egy megerősített appban futnia
A támadás: a kamerát lecserélik
Injection támadásnál a csaló már nem tart semmit a kamera elé. Egy ellopott okmányképet, egy rögzített videót vagy egy deepfake-et közvetlenül az adatfolyamba táplál be.
Erre az ENISA is figyelmeztet, mert egy ilyen injection attack már nem igényel különleges szaktudást:
- Szabadon elérhető eszközök: az ENISA szerint az olyan virtuális kamerák, mint amilyeneket például az OBS streaming szoftver is kínál, nem támadószoftverek, hanem elterjedt segédprogramok. Az eszköz valódi hardverként kezeli őket.
- Erős növekedés: az ENISA szerint a deepfake-es injection mára az uralkodó fenyegetés. A Gartner 2023-ra 200%-os növekedést számolt. Ipari körökben 2024-re a virtuális kameráknál 2 665%-os növekedést állapítottak meg.
Miért nem ismeri fel ezt megbízhatóan a böngésző
- A weboldal csak egy önbevallást lát.
A webes standard a kamerát azonosítóval, eszköztípussal és szöveges megnevezéssel írja le. Abból nem derül ki, hogy szenzor vagy szoftver áll-e mögötte. - Az ellenőrzés a támadó eszközén fut.
A kamera és a számítógép az ő irányítása alatt áll. A legmagasabb szinten a vizsgálólaborok ezért még a kameradrivert, a böngészőt vagy az operációs rendszert is megpróbálják módosítani. - A böngészőből hiányoznak a védelmi eszközök.
Az ENISA rögzíti: egy webes folyamat csak oldalból és böngészőből áll. Egy saját app finomabb kontrollokat tesz lehetővé, például kód-elfedést és futásidejű védelmet.
Miért nem elég önmagában a deepfake-felismerés
A felismerés fegyverkezési verseny. Egy 2024-es deepfake benchmark során a szabadon elérhető detektorok videós felismerési teljesítménye a felére esett.
Az ENISA szerint az injection elleni védekezés még a kezdeteknél tart: az eljárások kevésbé kiforrottak, mint az élő-ellenőrzés, és okmányoknál még kevésbé, mint arcoknál. Azt becsüli, hogy az ellenintézkedések validálásáig több mint öt év kutatásra lesz szükség.
Ezért az ETSI két külön dolgot követel meg: a deepfake-ek felismerését (BIN-8.4.2-03X), valamint magának a bejátszásnak a megakadályozását és felismerését (BIN-8.4.2-04A). A CEN/TS 18099 vizsgálati norma szerkesztője is ugyanígy választja szét: védelem a bejátszási módszer ellen (például a kamera manipuláció elleni védelme, futásidejű védelem és emulátor-felismerés), illetve a bejátszott tartalom felismerése.
Aki csak felismer, minden új deepfake-et le kell győzzön. Aki a bejátszást megakadályozza, elzárja az utat a rendszerbe.
Mit nyújt a megerősített app
Egy megerősített app magára a bejátszásra fókuszál: ellenőrzi az eszközt és a futásidejű környezetet, védi a kamerát a manipulációtól, és a továbbítást egészen a vizsgálati környezetig biztosítja. Az Android és az iOS azt is lehetővé teszi, hogy egy app igazolja: valódi és változatlan.
Ez sem sebezhetetlen. Éppen ezért a labor rootolt eszközökkel és hooking támadásokkal vizsgálja, hogy a védelem kitart-e.
A Nectnél ez a védelem évek óta bizonyít: a megrendelt penetrációs tesztekben még egyetlen külső biztonsági cég sem kerülte meg az app megerősítését. Ahhoz, hogy a deepfake-felismerést egyáltalán tesztelni lehessen, a Nectnek a tesztelők számára minden alkalommal ki kellett kapcsolnia a megerősítést. Éppen ezért a deepfake-ek elleni fegyverkezési versenyben megerősített appra van szükség, nem csak egy felismerő modellre.
Az ETSI maga is az appra hivatkozik: három, bejátszott anyag elleni követelménynél megjegyzi, hogy ezek csak kifejezetten az azonosításra jóváhagyott szoftverrel teljesíthetők. Erre az egyetlen példája a mobil app. A böngészőt vagy bármely más eszközt, amellyel a bejátszás megakadályozható lenne, a szabvány nem említi.
Több szenzor, erősebb védelem
- Mozgás a kép ellen:
A gyorsulásmérő által mért értékeknek illeszkedniük kell a videón látható mozgáshoz. A kutatás ezzel az összevetéssel felismeri a másolt és újravideózott felvételeket. - Rezgés mint vízjel:
A rendszer véletlenszerűen választja meg a rezgés időpontját és erősségét. Nyomot hagy a képen, a hangban és a gyorsulási adatokban, ami egy előre rögzített videóból hiányzik. - Hang mint vízjel:
A hangszóró az okmány- és a szelfi-videóra külön-külön jelet ültet rá, a hallható tartományon kívül is. Emellett azt is ellenőrzi a rendszer, hogy a két videó ugyanabból a környezetből származik-e.
A két vízjelre a Nect európai szabadalmakat kapott: EP 3 575 994 B1 a rezgéssel történő valós idejű bizonyításhoz (megadva 2021-ben) és EP 3 575 993 B1 az okmány- és szelfi-videó validálásához (megadva 2022-ben). Mindkét szabadalmi leírás ismerteti a mozgás és a kép összevetését is.
Aki videót játszik be, a képet, a hangot és a mozgásadatokat is konzisztensen kellene meghamisítsa egy olyan sorozathoz, amelyet előre nem ismer. Így az ETSI által megkövetelt valós idő (VAL-8.3.3-02X) technikailag ellenőrizhetővé válik.
A legfontosabb jelzést gyakran már önmagában a mozgásszenzor is megadja. A kézben tartott okostelefon sosem teljesen mozdulatlan. Ha teljesen nyugodtan fekszik, valószínűleg állványba van fogva, vagy az asztalon van, miközben egy virtuális kamera idegen anyagot játszik be.
Böngészőben ez a jel alig használható: egy laptop eleve mozdulatlanul áll az asztalon, a nyugalma nem mond semmit. Ehhez technikai korlátok is társulnak: a rezgés API hiányzik a Safariból és minden WebKit-böngészőből, tehát gyakorlatilag minden iPhone-ról. A mozgásadatokat a webes standard nem nyers adatként adja, hanem 0,1 m/s²-re kerekítve.
Emellett a Nect további szenzorokat és az okostelefon adatait is használja a támadások megelőzésére. Hogy pontosan melyeket, azt szándékosan nem részletezi: a támadók ne kapjanak támpontot. Böngészőben ez a védekezés, amely eddig bevált, így nem lenne lehetséges.
Nect ePass
Figyelem az „ETSI-tanúsított” állításnál: a V1 nem V2
Az „ETSI TS 119 461 szerint tanúsított” pecsét verzió és szint nélkül keveset mond. 2025 februárjáig csak a 2021-es V1.1.1 verzió létezett, és a tanúsítványok jellemzően két évig érvényesek. Még a V2.1.1 megjelenése után is 2025-ben még V1.1.1 szerint tanúsítottak, 2027-ig tartó érvényességgel.
A V2.1.1 a döntő pontokon lényegesen szigorúbb:
| Pont | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Szintek | Csak Baseline | Baseline és Extended. QES-hez az Extended számít. |
| Tisztán manuális ellenőrzés | Megengedett | Csak Baseline-hoz elég, QES-hez kizárt |
| Az okmány biztonsági elemei | Ellenőrzés „szükség szerint”, nincs minimum | Legalább három, ebből kettő optikailag változó |
| MI által generált vagy manipulált okmányok | Nincs kifejezetten szabályozva | A felismerés kötelező |
| Injection támadások | Csak biztosított átvitel | A védekezés és a felismerés kötelező, akkreditált labor CEN/TS 18099 szerint teszteli |
| Deepfake-ek az arcvideóban | A felismerés ajánlott | A felismerés kötelező |
| Élő-ellenőrzés (PAD) | ISO/IEC 19989-3 szerinti értékelés ajánlott | Akkreditált labor általi értékelés kötelező, kétévente |
Egy V2.1.1 szerinti tanúsítvány sem felhatalmazás mindenre. Soha nem egy szolgáltatót tanúsítanak „egészében”, hanem egy konkrét eljárást egy meghatározott use case-ben. A lényeg a hatókör: ha a tanúsítvány csak egy termékre, csak egy use case-re vagy csak egy csatornára vonatkozik, akkor minden más nincs lefedve, még akkor sem, ha ugyanattól a szolgáltatótól származik.
Ezért kérjen már ma igazolást öt dologról:
- Verzió: V2.1.1, nem V1.1.1.
- Szint: Extended, nem Baseline.
- Eljárás és use case: pontosan az az eljárás, amelyet megvásárol.
- Csatorna: app vagy böngésző, iOS és Android.
- Laborjelentések: az injection- és presentation-attack tesztek, amelyeket a szabvány először 2026 végéig ír elő.
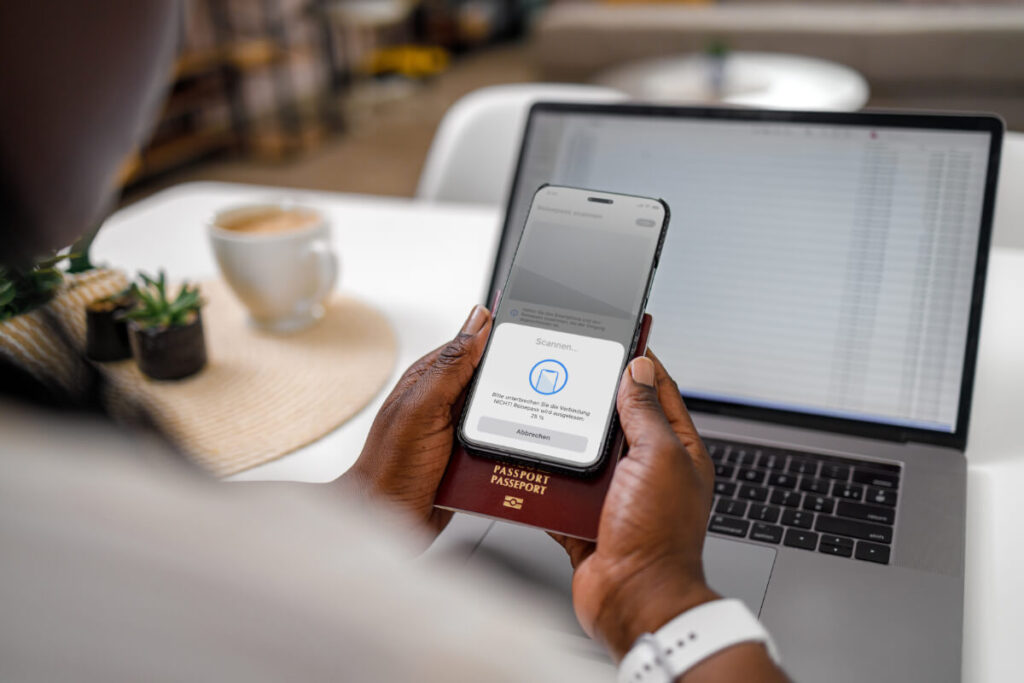
Necttel: AMLR-Ident és EUDI Wallet egyetlen API-ból
A Nect automatizált Video-Identet, ePass-t és eID-t biztosít egyetlen interfészen keresztül. Mindhárom eljárás 2026 júliusa óta ETSI TS 119 461 V2.1.1 szerint, Extended szinten tanúsított. Így a Nect Ident már ma lefedi az összes felhasználóbarát és költséghatékony azonosítási módszert, amelyet az AMLR a távcsatornára előír.
A Nectnél tehát nem kell külön válogatnia, hogy melyik eljárás van lefedve: az automatizált Video-Ident, az ePass és az eID mindhárom szerepel a tanúsítványban.
A megerősített appot a Nect biztosítja: minden eljárás a Nect Wallet appban fut. Ezen keresztül már ma 20 millió felhasználó, szintén eIDAS-kompatibilisen, egyszerű szelfi-videóval nyithat bankszámlát. Az úgynevezett Wallet-Ident (részben Re-Ident néven is ismert) a Nectnél három éve eIDAS-kompatibilis, és az EUDI úttörője.
Az EUDI 2027-től érkezik, és minden olyan ügyfél számára elérhető lesz, aki integrálta a Nect Identet. Ezzel teljesíti az elfogadási kötelezettséget is, amely a bankokra 2027. december 24-től vonatkozik. A Wallet nélküli ügyfeleket a Nect automatikusan a megfelelő alternatív Ident-eljárásba vezeti.
Jogalapok
- AMLR: (EU) 2024/1624 rendelet, 22. cikk (6) bekezdés. 2027. július 10-től alkalmazandó.
- Szabályozási standardok: AMLA, Final Report az AMLR 28. cikk (1) bekezdése szerinti RTS-tervezetről (2026. szeptember 30.): 6. és 7. cikk, 11. preambulumbekezdés. Az Európai Bizottság még nem fogadta el.
- eIDAS: (EU) 910/2014 rendelet az (EU) 2024/1183 rendelettel módosított szöveg szerint. A 24. cikk szabályozza a minősített tanúsítványokhoz kapcsolódó személyazonosság-ellenőrzést. Az 5f. cikk (2) bekezdése előírja az EUDI Wallet elfogadását a felhasználó kérésére, a wallet végrehajtási jogi aktusainak 2024. december 24-i hatálybalépésétől számított 36 hónap elteltével. A mikro- és kisvállalkozások mentesülnek (Heuking áttekintése).
- Referenciastandard: (EU) 2025/1566 végrehajtási rendelet. 2027. augusztus 19-től alkalmazandó.
- ETSI TS 119 461 V2.1.1 (2025-02): teljes szöveg. 8.3.3 és 8.4.2 fejezet, 9.2.3.3 és 9.2.3.4 use case-ek, C.3 melléklet.
- Nect Ident tanúsítás: közlemény 2026. július 22-én.

