



Foto-Ident od 10. července 2027 přestane být životaschopným standardním procesem. Nařízení EU proti praní peněz (AMLR) a jeho technické regulační standardy činí z eID a kvalifikovaných služeb vytvářejících důvěru standard pro vzdálenou identifikaci. Základní standard v pozadí, ETSI TS 119 461, výslovně neuznává fotografii dokladu (VAL-8.3.3-04X, NOTE 4).
Kdo dnes onboarduje pomocí fotografie a selfie, musí svůj standardní proces změnit: na automatizovaný Video-Ident, ePass nebo eID – a z prohlížeče do zabezpečené aplikace.
Tři klíčová data udávají tempo:
- Červenec 2027: AMLR začne platit přímo v celé EU.
- Srpen 2027: ETSI TS 119 461 V2.1.1 se stane referenčním standardem pro ověření identity u každého kvalifikovaného elektronického podpisu (QES).
- Prosinec 2027: Banky musí akceptovat EUDI Wallet, pokud to zákaznice a zákazníci požadují.
Obsah
Proč se to týká každé banky
- AMLR, čl. 22 odst. 6: Pro ověření identity nařízení vedle předloženého dokladu totožnosti uvádí pouze dvě digitální cesty: prostředky eID na úrovni zabezpečení „substantial“ nebo „high“ a kvalifikované služby vytvářející důvěru, jako je QES.
- Regulační standardy AMLA: konečný návrh ze dne 30. září 2026 činí z těchto dvou cest ve vzdáleném kanálu standard. Jiná vzdálená řešení zůstávají jen pro zákazníky bez přístupu k nim a banka musí takové případy vůči dohledu odůvodnit. Návrh byl předložen Evropské komisi k přijetí.
- eIDAS s prováděcím nařízením (EU) 2025/1566: Před vydáním kvalifikovaného certifikátu pro QES je nutné ověřit identitu podle ETSI TS 119 461 V2.1.1, příloha C.3. Jde o úroveň „Extended“.
Proč Foto-Ident neprojde
ETSI TS 119 461 V2.1.1 neuznává fotografii dokladu ani na úrovni Baseline, ani na úrovni Extended. Norma to říká sama:
VAL-8.3.3-04X, NOTE 4: Pouhý statický snímek dokladu podle současného stavu techniky nestačí pro žádnou z obou úrovní („only a still photo of the identity document is not considered sufficient“).
- Reálný čas (VAL-8.3.3-02X): Doklad musí být v okamžiku identifikace živě před kamerou. Předem pořízené fotografie nebo videa se nepočítají.
- Video místo fotografie (VAL-8.3.3-04X): Požaduje se videosekvence každé relevantní strany dokladu, která zviditelní bezpečnostní prvky.
- Opticky proměnné prvky (VAL-8.3.3-07X a 07A): Je třeba ověřit alespoň tři bezpečnostní prvky, z toho dva opticky proměnné. Hologramy a klopné obrázky prokážou pravost až v pohybu.
- Ochrana proti injection a deepfake (VAL-8.3.3-05A a 05B): Proces musí odolávat vloženým, nahraným nebo AI generovaným videím a rozpoznat manipulované doklady.
Jaké existují identifikační postupy v souladu s AMLR?
| Postup | Jak to probíhá | Proč obstojí |
|---|---|---|
| Automatizovaný Video-Ident | Zákazník natočí svůj doklad v pohybu a pořídí selfie video. Žádný videohovor, žádný termín. | AI a vyškolení kontrolní pracovníci společně validují doklad. Jde o hybridní případ podle ETSI (9.2.3.3) a dosahuje úrovně Extended. |
| ePass | Zákazník načte čip v cestovním pasu nebo průkazu přes NFC a pořídí selfie video. | Digitální podpis vydávající autority dokládá pravost. ETSI to plně automatizovaně připouští (9.2.3.4), rovněž na úrovni Extended. |
| eID | Zákazník použije online funkci svého občanského průkazu s PIN. | eID je státní identifikační prostředek na úrovni zabezpečení „high“, a tedy přímá cesta podle čl. 22 odst. 6 AMLR. |
| Nect Wallet | Kdo už má Nect Wallet, potvrdí se jednoduchým selfie videem a tím vytvoří QES. To už dnes může 20 milionů uživatelů. | Banka identifikuje prostřednictvím QES, jedné ze dvou digitálních cest podle čl. 22 odst. 6 AMLR. V Německu k tomu postačí samotná QES, jakmile odpadne referenční převod. Funkce Nect Wallet je už dnes identifikační metoda v souladu s eIDAS. |
Proč identifikace patří do zabezpečené aplikace
Útok: Kamera je nahrazena
Při injection už podvodník nedrží před kamerou vůbec nic. Do datového toku přímo vloží odcizený snímek dokladu, nahrané video nebo deepfake.
Na to upozorňuje i ENISA, protože takový injection útok už nevyžaduje žádné speciální znalosti:
- Volně dostupné nástroje: Virtuální kamery, jaké nabízí například streamovací software OBS, nejsou podle ENISA útočný software, ale běžné pomocné programy. Zařízení s nimi zachází jako se skutečným hardwarem.
- Silný růst: ENISA označuje injection s deepfaky za dnes převládající hrozbu. Gartner pro rok 2023 evidoval nárůst o 200 %. V průmyslových kruzích byl pro rok 2024 u virtuálních kamer zjištěn nárůst o 2 665 %.
Proč to prohlížeč nedokáže spolehlivě rozpoznat
- Webová stránka vidí jen deklaraci.
Webový standard popisuje kameru pomocí identifikátoru, typu zařízení a textového názvu. Z toho nevyplývá, zda se za tím skrývá senzor, nebo software. - Kontrola probíhá na zařízení útočníka.
Kamera i počítač jsou pod jeho kontrolou. Na nejvyšší úrovni se proto zkušební laboratoře dokonce snaží měnit ovladače kamery, prohlížeč nebo operační systém. - Prohlížeči chybí ochranné prostředky.
ENISA konstatuje: Webový proces se skládá jen ze stránky a prohlížeče. Vlastní aplikace umožňuje jemnější kontroly, například obfuskaci kódu a ochranu za běhu.
Proč samotná detekce deepfake nestačí
Detekce je závod ve zbrojení. V benchmarku s deepfaky z roku 2024 se u videí snížila detekční úspěšnost volně dostupných detektorů na polovinu.
ENISA vidí obranu proti injection teprve na začátku: Postupy jsou méně vyspělé než detekce živosti, u dokladů ještě méně než u obličejů. Než budou protiopatření považována za validovaná, počítá s více než pěti lety výzkumu.
Proto ETSI požaduje dvě oddělené věci: rozpoznat deepfaky (BIN-8.4.2-03X) a samotné vložení zabránit a rozpoznat (BIN-8.4.2-04A). Editor zkušební normy CEN/TS 18099 to rozlišuje stejně: ochranu proti metodě vložení, např. ochranu kamery proti manipulaci, ochranu za běhu a detekci emulátoru, a detekci vloženého obsahu.
Kdo jen detekuje, musí porazit každý nový deepfake. Kdo vložení zabrání, vezme mu cestu do systému.
Co zabezpečená aplikace zajišťuje
Zabezpečená aplikace řeší samotné vložení: kontroluje zařízení a běhové prostředí, chrání kameru před manipulací a zabezpečuje přenos až do kontrolního prostředí. Android a iOS navíc umožňují aplikaci prokázat, že je pravá a nezměněná.
Ani to není nezranitelné. Právě proto laboratoř testuje na rootnutých zařízeních a pomocí hooking útoků, zda ochrana obstojí.
U Nect se tato ochrana osvědčuje už roky: V objednaných penetračních testech zatím žádná externí bezpečnostní firma neobešla hardening aplikace. Aby bylo vůbec možné testovat detekci deepfake, musel Nect hardening pro testery pokaždé vypnout. Právě proto je v závodě ve zbrojení proti deepfakům potřeba zabezpečená aplikace, a ne jen detekční model.
Sama ETSI odkazuje na aplikaci: U tří požadavků proti vloženému materiálu uvádí, že je lze splnit pouze pomocí softwaru výslovně schváleného pro identifikaci. Jejím jediným příkladem je mobilní aplikace. Prohlížeč ani jiný prostředek, jak vložení zabránit, norma nezmiňuje.
Více senzorů, více obrany
- Pohyb proti obrazu:
To, co měří akcelerometr, musí odpovídat viditelnému pohybu ve videu. Výzkum tímto porovnáním rozpoznává kopírovaná a znovu natáčená videa. - Vibrace jako vodoznak:
Systém náhodně volí okamžik a intenzitu vibrace. Ta zanechá stopy v obrazu, ve zvuku i v akceleračních datech, které u předem nahraného videa chybí. - Zvuk jako vodoznak:
Reproduktor vtiskne do videa dokladu i do selfie videa vlastní signál, i mimo slyšitelné pásmo. Navíc se kontroluje, zda obě videa pocházejí ze stejného prostředí.
Na oba vodoznaky získal Nect evropské patenty: EP 3 575 994 B1 pro důkaz reálného času pomocí vibrací (udělen 2021) a EP 3 575 993 B1 pro validaci videa dokladu a selfie videa (udělen 2022). Obě patentové přihlášky popisují i porovnání pohybu a obrazu.
Kdo by video vkládal, musel by obraz, zvuk i pohybová data konzistentně zfalšovat podle sekvence, kterou předem nezná. Reálný čas, který ETSI požaduje (VAL-8.3.3-02X), se tak stává technicky ověřitelným.
Nejdůležitější signál často poskytne už samotný pohybový senzor. Smartphone v ruce nikdy není úplně v klidu. Pokud je zcela nehybný, je nejspíš upnutý ve stativu, nebo leží na stole, zatímco virtuální kamera vkládá cizí materiál.
V prohlížeči má tento signál jen malou vypovídací hodnotu: Notebook stojí na stole stejně tak v klidu a jeho nehybnost nic neříká. K tomu se přidávají technická omezení: Vibrační rozhraní chybí v Safari a ve všech prohlížečích na WebKitu, tedy prakticky na každém iPhonu. Pohybová data navíc webový standard neposkytuje jako surová data, ale zaokrouhlená na 0,1 m/s².
Kromě toho Nect využívá další senzory a data ze smartphonu, aby útokům zabránil. Které konkrétně, zůstává záměrně otevřené: útočníci nemají dostat žádné vodítko. V prohlížeči by tato obrana, která se dosud osvědčila, nebyla možná.
Nect ePass
Pozor na „ETSI certifikováno“: V1 není V2
Označení „certifikováno podle ETSI TS 119 461“ bez verze a úrovně mnoho neříká. Do února 2025 existovala pouze verze V1.1.1 z roku 2021 a certifikáty obvykle platí dva roky. I po vydání V2.1.1 se v roce 2025 stále certifikovalo podle V1.1.1, s platností až do roku 2027.
V2.1.1 je v rozhodujících bodech výrazně přísnější:
| Bod | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Úrovně | Pouze Baseline | Baseline a Extended. Pro QES se počítá Extended. |
| Čistě manuální kontrola | Přípustná | Stačí jen pro Baseline, pro QES vyloučeno |
| Bezpečnostní prvky dokladu | Kontrola „podle potřeby“, bez minimálního počtu | Nejméně tři, z toho dva opticky proměnné |
| AI generované nebo manipulované doklady | Není výslovně upraveno | Detekce je povinná |
| Injection útoky | Pouze zabezpečený přenos | Obrana a detekce jsou povinné, testované akreditovanou laboratoří podle CEN/TS 18099 |
| Deepfaky ve videu obličeje | Detekce doporučena | Detekce je povinná |
| Detekce živosti (PAD) | Doporučeno hodnocení podle ISO/IEC 19989-3 | Povinné hodnocení akreditovanou laboratoří, každé dva roky |
Ani certifikát podle V2.1.1 není bianko šek. Nikdy se necertifikuje poskytovatel jako celek, ale konkrétní postup v konkrétním use casu. Ďábel je v rozsahu platnosti: Pokud certifikát pokrývá jen jeden produkt, jen jeden use case nebo jen jeden kanál, vše ostatní pokryto není – i když pochází od stejného poskytovatele.
Nechte si proto už dnes doložit pět věcí:
- Verze: V2.1.1, nikoli V1.1.1.
- Úroveň: Extended, nikoli Baseline.
- Postup a use case: přesně ten postup, který nakupujete.
- Kanál: aplikace nebo prohlížeč, iOS i Android.
- Laboratorní zprávy: testy injection a presentation attack, které norma poprvé vyžaduje do konce roku 2026.
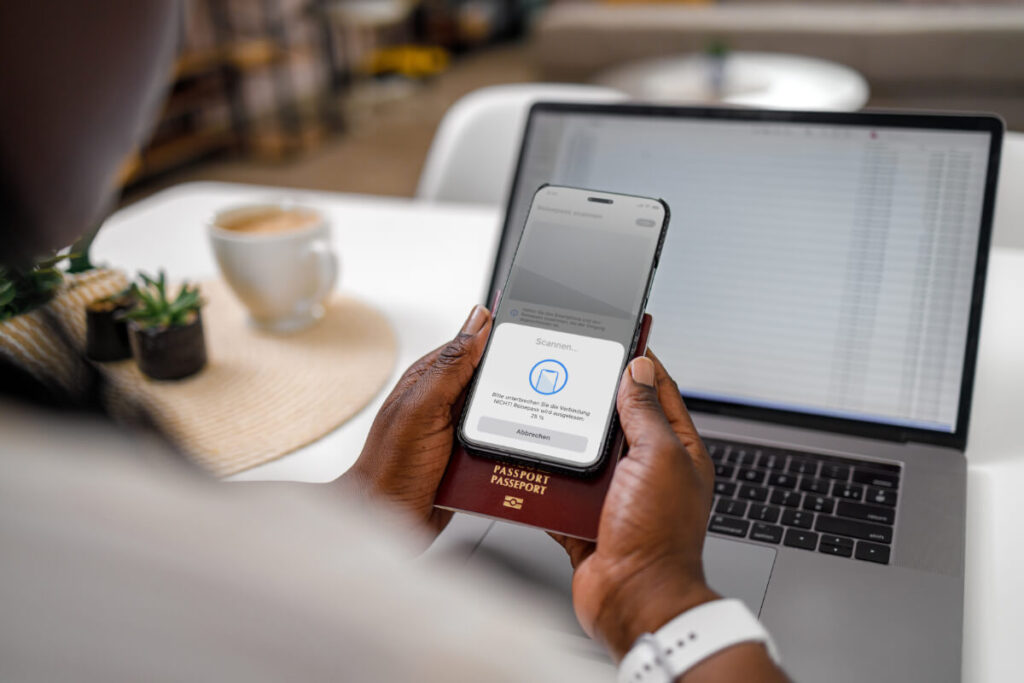
S Nect: AMLR identifikace a EUDI Wallet z jednoho API
Nect poskytuje automatizovaný Video-Ident, ePass a eID přes jediné rozhraní. Všechny tři postupy jsou od července 2026 na úrovni Extended podle ETSI TS 119 461 V2.1.1 certifikované. Nect Ident tak už dnes nabízí všechny uživatelsky přívětivé a nákladově efektivní metody identifikace, které AMLR pro vzdálený kanál předpokládá.
U Nect tedy nemusíte řešit, který postup je pokryt: automatizovaný Video-Ident, ePass i eID jsou všechny tři uvedeny v certifikátu.
Zabezpečenou aplikaci dodává Nect: Všechny postupy běží v aplikaci Nect Wallet. A přes ni si už dnes může 20 milionů uživatelů, rovněž v souladu s eIDAS, otevřít bankovní účet jednoduchým selfie videem. Takzvaná Wallet-Ident (částečně označovaná jako Re-Ident) je u Nect už tři roky v souladu s eIDAS a je předchůdcem EUDI.
EUDI přijde od roku 2027 a bude k dispozici všem zákazníkům, kteří mají připojené Nect Ident. Tím splníte i povinnost akceptace, která pro banky platí od 24. prosince 2027. Zákazníky bez wallet Nect automaticky navede na vhodný alternativní identifikační postup.
Právní základy
- AMLR: nařízení (EU) 2024/1624, čl. 22 odst. 6. Platí od 10. července 2027.
- Regulační standardy: AMLA, Final Report k návrhu RTS podle čl. 28 odst. 1 AMLR ze dne 30. září 2026: čl. 6 a 7, bod odůvodnění 11. Dosud nepřijato Evropskou komisí.
- eIDAS: nařízení (EU) č. 910/2014 ve znění nařízení (EU) 2024/1183. Čl. 24 upravuje ověření identity pro kvalifikované certifikáty. Čl. 5f odst. 2 ukládá povinnost akceptovat EUDI Wallet na žádost uživatele, 36 měsíců po vstupu v platnost prováděcích aktů k wallet dne 24. prosince 2024. Mikropodniky a malé podniky jsou vyňaty (přehled od Heuking).
- Referenční standard: prováděcí nařízení (EU) 2025/1566. Platí od 19. srpna 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): plné znění. Kapitoly 8.3.3 a 8.4.2, use casy 9.2.3.3 a 9.2.3.4, příloha C.3.
- Certifikace Nect Ident: oznámení ze dne 22. července 2026.

