



Foto-ident is vanaf 10 juli 2027 geen houdbaar standaardproces meer. De EU-antiwitwasverordening (AMLR) en de bijbehorende technische reguleringsnormen maken eID en gekwalificeerde vertrouwensdiensten tot de regel bij identificatie op afstand. De onderliggende norm, ETSI TS 119 461, sluit een pasfoto uitdrukkelijk uit (VAL-8.3.3-04X, NOTE 4).
Wie vandaag met foto en selfie onboardt, moet zijn standaardproces aanpassen: naar geautomatiseerde video-ident, ePass of eID, en van de browser naar een gehardende app.
Drie data bepalen het tempo:
- Juli 2027: de AMLR geldt rechtstreeks in de hele EU.
- Augustus 2027: ETSI TS 119 461 V2.1.1 wordt de referentienorm voor identiteitscontrole achter elke gekwalificeerde elektronische handtekening (QES).
- December 2027: banken moeten de EUDI-wallet accepteren als klanten dat vragen.
Inhoudsopgave
Waarom dit voor elke bank geldt
- AMLR, art. 22, lid 6: voor de identiteitscontrole noemt de verordening naast het voorgelegde identiteitsdocument slechts twee digitale wegen: eID-middelen op betrouwbaarheidsniveau ‘substantieel’ of ‘hoog’ en gekwalificeerde vertrouwensdiensten zoals de QES.
- Reguleringsnormen van de AMLA: het definitieve ontwerp van 30 september 2026 maakt deze twee wegen tot de regel voor het kanaal op afstand. Andere procedures op afstand blijven alleen toegestaan voor klanten zonder toegang daartoe, en de bank moet dergelijke gevallen bij de toezichthouder motiveren. Het ontwerp ligt nu ter vaststelling voor bij de Europese Commissie.
- eIDAS met Uitvoeringsverordening (EU) 2025/1566: voordat een gekwalificeerd certificaat voor een QES wordt uitgegeven, moet de identiteit worden gecontroleerd volgens ETSI TS 119 461 V2.1.1, bijlage C.3. Dit is het niveau ‘Extended’.
Waarom foto-ident niet meer volstaat
ETSI TS 119 461 V2.1.1 sluit een pasfoto uit, zowel op het niveau Baseline als op Extended. De norm stelt dit zelf:
VAL-8.3.3-04X, NOTE 4: een enkel stilstaand beeld van het identiteitsdocument volstaat volgens de huidige stand van de techniek voor geen van beide niveaus (‘only a still photo of the identity document is not considered sufficient’).
- Realtime (VAL-8.3.3-02X): het identiteitsdocument moet op het moment van identificatie live voor de camera zijn. Vooraf gemaakte foto’s of video’s tellen niet mee.
- Video in plaats van foto (VAL-8.3.3-04X): vereist is een videosequentie van elke relevante zijde van het document, waarbij de beveiligingskenmerken zichtbaar worden.
- Optisch variabele kenmerken (VAL-8.3.3-07X en 07A): ten minste drie beveiligingskenmerken moeten worden gecontroleerd, waarvan twee optisch variabel. Hologrammen en kantelbeelden tonen hun echtheid alleen in beweging.
- Bescherming tegen injectie en deepfakes (VAL-8.3.3-05A en 05B): het proces moet ingespeelde, opgenomen of AI-gegenereerde video’s weren en gemanipuleerde identiteitsdocumenten herkennen.
Welke AMLR-conforme identificatiemethoden zijn er?
| Methode | Zo werkt het | Daarom is het relevant |
|---|---|---|
| Geautomatiseerde video-ident | De klant filmt zijn identiteitsdocument in beweging en maakt een selfievideo. Geen videogesprek, geen afspraak nodig. | AI en opgeleide controleurs valideren het document samen. Dit is het hybride geval van de ETSI (9.2.3.3) en behaalt Extended. |
| ePass | De klant leest de chip in het paspoort of de identiteitskaart via NFC uit en maakt een selfievideo. | De digitale handtekening van de uitgever bevestigt de echtheid. De ETSI staat dit volledig geautomatiseerd toe (9.2.3.4), eveneens op niveau Extended. |
| eID | De klant gebruikt de online identificatiefunctie van zijn identiteitskaart met pincode. | De eID is een door de overheid uitgegeven identificatiemiddel op betrouwbaarheidsniveau 'hoog' en daarmee de directe weg volgens art. 22, lid 6 AMLR. |
| Nect Wallet | Wie al een Nect Wallet heeft, bevestigt zijn identiteit met een eenvoudige selfievideo en creëert daarmee een QES. Dit kunnen momenteel al 20 miljoen gebruikers. | De bank identificeert via de QES, een van de twee digitale wegen volgens art. 22, lid 6 AMLR. In Duitsland volstaat hiervoor de QES alleen, zodra de referentieoverboeking komt te vervallen. De Nect Wallet-functie is nu al een eIDAS-conforme identificatiemethode. |
Waarom identificatie in een gehardende app thuishoort
De aanval: de camera wordt vervangen
Bij een injectieaanval houdt de fraudeur niets meer voor de camera. Hij speelt een gestolen pasfoto, een opgenomen video of een deepfake rechtstreeks in de datastroom in.
Ook ENISA waarschuwt hiervoor, want een dergelijke injectieaanval vereist geen specialistische kennis meer:
- Vrij beschikbare tools: virtuele camera’s, zoals de streamingsoftware OBS die meelevert, zijn volgens ENISA geen aanvalssoftware, maar gangbare hulpprogramma’s. Het toestel behandelt ze als echte hardware.
- Sterke groei: ENISA noemt injectie met deepfakes inmiddels de dominante dreiging. Gartner registreerde voor 2023 een toename van 200 procent. In de sector werd voor 2024 bij virtuele camera’s een toename van 2.665 procent vastgesteld.
Waarom de browser dit niet betrouwbaar kan detecteren
- De website ziet alleen een zelfopgave.
De webstandaard beschrijft een camera via een kenmerk, apparaattype en een tekstuele naam. Of hierachter een sensor of software schuilgaat, blijkt daar niet uit. - De controle vindt plaats op het toestel van de aanvaller.
Camera en computer staan onder zijn controle. Op het hoogste niveau proberen testlaboratoria daarom zelfs cameradrivers, browser of besturingssysteem te wijzigen. - De browser mist de beschermingsmiddelen.
ENISA stelt vast: een webproces bestaat alleen uit pagina en browser. Een eigen app maakt fijnmazigere controles mogelijk, zoals codeverhulling en runtime-bescherming.
Waarom deepfake-detectie alleen niet volstaat
Detectie is een wapenwedloop. In een benchmark met deepfakes uit 2024 halveerde de detectieprestatie van vrij beschikbare detectoren bij video’s.
ENISA ziet de bestrijding van injectie nog in een beginfase: de methoden zijn minder uitontwikkeld dan liveness-detectie, en bij identiteitsdocumenten nog minder dan bij gezichten. Tot tegenmaatregelen als gevalideerd gelden, rekent men op meer dan vijf jaar onderzoek.
Daarom vereist de ETSI twee afzonderlijke zaken: deepfakes herkennen (BIN-8.4.2-03X) en het inspelen zelf voorkomen en herkennen (BIN-8.4.2-04A). De editor van de testnorm CEN/TS 18099 maakt hetzelfde onderscheid: bescherming tegen de inspelmethode, zoals manipulatiebescherming van de camera, runtime-bescherming en emulatordetectie, en herkenning van de ingespeelde inhoud.
Wie alleen herkent, moet elke nieuwe deepfake verslaan. Wie de inspeling voorkomt, ontneemt deze de toegang tot het systeem.
Wat de gehardende app presteert
Een gehardende app grijpt in bij de inspeling zelf: ze controleert toestel en runtimeomgeving, beschermt de camera tegen manipulatie en beveiligt de overdracht tot in de testomgeving. Android en iOS laten een app bovendien bewijzen dat ze echt en ongewijzigd is.
Onkwetsbaar is ook dit niet. Precies daarom test het laboratorium met geroote toestellen en hooking-aanvallen of de bescherming standhoudt.
Bij Nect bewijst deze bescherming zich al jaren: in opdracht uitgevoerde penetratietests heeft nog geen extern beveiligingsbedrijf de app-hardening weten te omzeilen. Om de deepfake-detectie überhaupt te kunnen testen, moest Nect de hardening telkens uitschakelen voor de testers. Precies daarom is in de wapenwedloop tegen deepfakes een gehardende app nodig, en niet alleen een detectiemodel.
De ETSI verwijst zelf naar de app: bij drie vereisten tegen ingespeeld materiaal merkt de norm op dat deze alleen kunnen worden vervuld met software die speciaal voor identificatie is vrijgegeven. Het enige voorbeeld hiervoor is de mobiele app. De norm noemt de browser of een ander middel om inspeling te voorkomen niet.
Meer sensoren, meer verdediging
- Beweging versus beeld:
wat de versnellingssensor meet, moet overeenkomen met de zichtbare beweging in de video. Met deze vergelijking herkent onderzoek gekopieerde en nagefilmde video’s. - Trilling als watermerk:
het systeem kiest tijdstip en sterkte van een trilling willekeurig. Deze laat sporen achter in beeld, geluid en versnellingsgegevens, die bij een vooraf opgenomen video ontbreken. - Geluid als watermerk:
de luidspreker drukt identiteits- en selfievideo elk een eigen signaal op, ook buiten het hoorbare bereik. Bovendien wordt gecontroleerd of beide video’s uit dezelfde omgeving komen.
Voor beide watermerken heeft Nect Europese octrooien verkregen: EP 3 575 994 B1 voor het realtime-bewijs via trilling (verleend in 2021) en EP 3 575 993 B1 voor de validatie van identiteits- en selfievideo (verleend in 2022). Beide octrooischriften beschrijven ook de vergelijking van beweging en beeld.
Wie een video inspeelt, zou beeld, geluid en bewegingsgegevens consistent moeten vervalsen tot een reeks die hij vooraf niet kent. De realtime-eis van de ETSI (VAL-8.3.3-02X) wordt zo technisch controleerbaar.
Het belangrijkste signaal levert vaak de bewegingssensor alleen al. Een smartphone in de hand is nooit helemaal stil. Ligt hij volledig stil, dan staat hij vermoedelijk in een statief, of ligt hij op tafel terwijl een virtuele camera vreemd materiaal inspeelt.
In de browser weegt dit signaal nauwelijks: een laptop staat sowieso stil op tafel, zijn rust zegt niets. Daarbij komen technische beperkingen: de trillingsinterface ontbreekt in Safari en alle WebKit-browsers, dus op vrijwel elke iPhone. Bewegingsgegevens levert de webstandaard niet als ruwe data, maar afgerond op 0,1 m/s².
Daarnaast gebruikt Nect andere sensoren en gegevens van de smartphone om aanvallen te voorkomen. Welke dit zijn, blijft bewust onbekend: aanvallers mogen geen aanwijzingen krijgen. In de browser zou deze verdediging, die tot nu toe haar waarde heeft bewezen, niet mogelijk zijn.
Nect ePass
Let op bij 'ETSI-gecertificeerd': V1 is niet V2
Een keurmerk ‘gecertificeerd volgens ETSI TS 119 461’ zegt zonder versie en niveau weinig. Tot februari 2025 bestond alleen de versie V1.1.1 uit 2021, en certificaten lopen doorgaans twee jaar. Zelfs na het verschijnen van V2.1.1 werd in 2025 nog gecertificeerd volgens V1.1.1, met een geldigheid tot 2027.
V2.1.1 is op de doorslaggevende punten aanzienlijk strenger:
| Punt | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Niveaus | Alleen Baseline | Baseline en Extended. Voor de QES telt Extended. |
| Puur manuele controle | Toegestaan | Volstaat alleen voor Baseline, uitgesloten voor de QES |
| Beveiligingskenmerken van het identiteitsdocument | Controle 'voor zover nodig', geen minimumaantal | Ten minste drie, waarvan twee optisch variabel |
| AI-gegenereerde of gemanipuleerde identiteitsdocumenten | Niet uitdrukkelijk geregeld | Detectie is verplicht |
| Injectieaanvallen | Alleen beveiligde overdracht | Bestrijding en detectie zijn verplicht, getest door een geaccrediteerd laboratorium volgens CEN/TS 18099 |
| Deepfakes in de gezichtsvideo | Detectie aanbevolen | Detectie is verplicht |
| Liveness-detectie (PAD) | Evaluatie volgens ISO/IEC 19989-3 aanbevolen | Evaluatie door geaccrediteerd laboratorium is verplicht, om de twee jaar |
Ook een certificaat volgens V2.1.1 is geen vrijbrief. Nooit wordt een aanbieder als geheel gecertificeerd, maar één enkele methode in een specifiek use case. De crux zit in het toepassingsgebied: dekt het certificaat slechts een product, slechts één use case of slechts één kanaal, dan is al het overige niet gedekt, zelfs als het van dezelfde aanbieder komt.
Laat u daarom nu al vijf zaken aantonen:
- Versie: V2.1.1, niet V1.1.1.
- Niveau: Extended, niet Baseline.
- Procedure en use case: precies de procedure die u aanschaft.
- Kanaal: app of browser, iOS en Android.
- Laboratoriumrapporten: de injection- en presentation-attack-tests die de norm voor het eerst tegen eind 2026 verplicht stelt.
Met Nect: AMLR-identificatie en EUDI-wallet uit één API
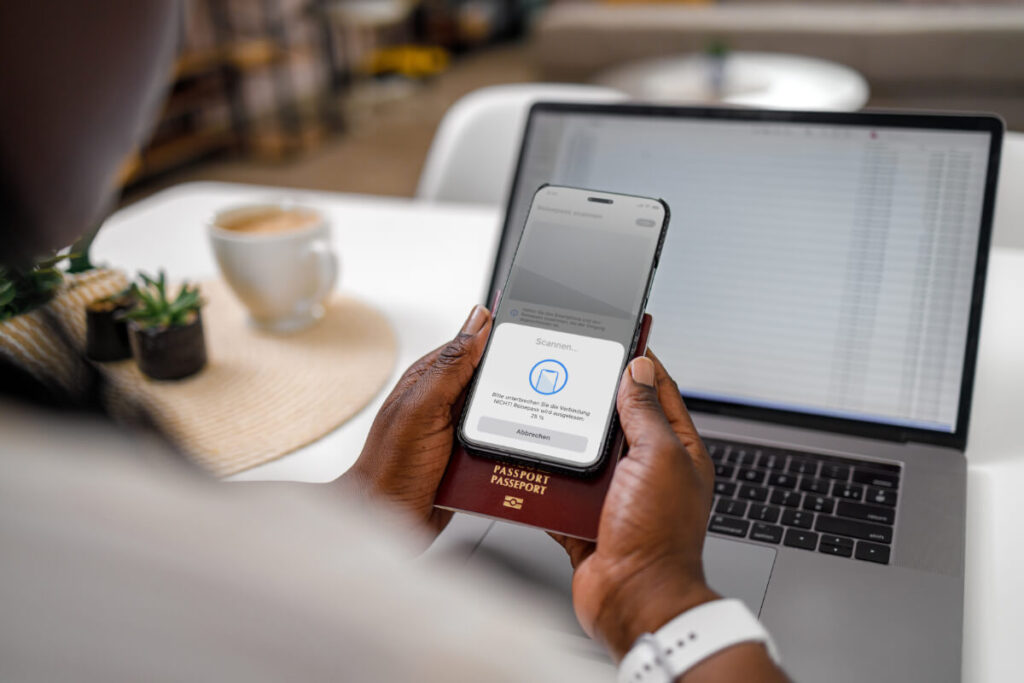
Nect levert geautomatiseerde video-identificatie, ePaspoort en eID via één enkele interface. Alle drie de methoden zijn sinds juli 2026 volgens ETSI TS 119 461 V2.1.1 gecertificeerd op het niveau Extended . Zo biedt Nect Ident vandaag al alle gebruiksvriendelijke en kosteneffectieve identificatiemethoden die de AMLR voor het op afstand kanaal voorschrijft.
Bij Nect hoeft u dus niet uit te zoeken welke methode gedekt is: geautomatiseerde video-identificatie, ePaspoort en eID staan alle drie op het certificaat.
De gehardende app levert Nect erbij: alle methoden werken in de Nect Wallet App. En daarmee kunnen vandaag al 20 miljoen gebruikers, eveneens eIDAS-conform, hun bankrekening openen met een eenvoudige selfievideo. De zogenoemde Wallet-Ident (ook wel Re-Ident genoemd) is bij Nect al drie jaar eIDAS-conform en de voorloper van de EUDI.
De EUDI komt vanaf 2027 beschikbaar voor alle klanten die Nect Ident hebben aangesloten. Daarmee voldoet u ook aan de acceptatieplicht die voor banken geldt vanaf 24 december 2027. Klanten zonder wallet leidt Nect automatisch naar de passende alternatieve identificatiemethode.
Juridische grondslagen
- AMLR: Verordening (EU) 2024/1624, art. 22 lid 6. Van toepassing vanaf 10 juli 2027.
- Reguleringsstandaarden: AMLA, eindrapport over het RTS-ontwerp conform art. 28 lid 1 AMLR van 30 september 2026: art. 6 en 7, overweging 11. Nog niet vastgesteld door de Europese Commissie.
- eIDAS: Verordening (EU) nr. 910/2014, zoals gewijzigd bij Verordening (EU) 2024/1183. Art. 24 regelt de identiteitscontrole voor gekwalificeerde certificaten. Art. 5 septies lid 2 verplicht tot acceptatie van de EUDI-wallet op verzoek van de gebruiker, 36 maanden na inwerkingtreding van de uitvoeringshandelingen voor de wallet op 24 december 2024. Micro- en kleine ondernemingen zijn uitgezonderd (overzicht van Heuking).
- Referentiestandaard: Uitvoeringsverordening (EU) 2025/1566. Van toepassing vanaf 19 augustus 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): volledige tekst. Hoofdstuk 8.3.3 en 8.4.2, use cases 9.2.3.3 en 9.2.3.4, bijlage C.3.
- Certificering Nect Ident: mededeling van 22 juli 2026.

