



Foto-Ident od 10. júla 2027 už nebude životaschopným štandardným procesom. Nariadenie EÚ proti praniu špinavých peňazí (AMLR) a jeho technické regulačné štandardy robia z eID a kvalifikovaných dôveryhodných služieb štandard pre vzdialené overovanie identity. Štandard za tým, ETSI TS 119 461, výslovne neuznáva fotografiu dokladu (VAL-8.3.3-04X, NOTE 4).
Kto dnes onboarduje cez foto a selfie, musí zmeniť svoj štandardný proces: na automatizované Video-Ident, ePass alebo eID – a z prehliadača prejsť do spevnenej aplikácie.
Tri kľúčové termíny udávajú tempo:
- Júl 2027: AMLR začne priamo platiť v celej EÚ.
- August 2027: ETSI TS 119 461 V2.1.1 sa stane referenčným štandardom pre overovanie identity za každým kvalifikovaným elektronickým podpisom (QES).
- December 2027: Banky musia akceptovať EUDI Wallet, ak to zákazníčky a zákazníci požadujú.
Obsah
Prečo sa to týka každej banky
- AMLR, čl. 22 ods. 6: Pri overovaní identity nariadenie okrem predloženého dokladu uvádza len dve digitálne cesty: prostriedky eID na úrovni zabezpečenia „substantial“ alebo „high“ a kvalifikované dôveryhodné služby, ako je QES.
- Regulačné štandardy AMLA: finálny návrh z 30. septembra 2026 robí z týchto dvoch ciest pri vzdialenom kanáli štandard. Iné vzdialené postupy zostanú len pre zákazníkov bez prístupu k nim a banka musí takéto prípady voči dohľadu odôvodniť. Návrh je predložený Európskej komisii na prijatie.
- eIDAS s vykonávacím nariadením (EÚ) 2025/1566: Pred vydaním kvalifikovaného certifikátu pre QES sa musí identita overiť podľa ETSI TS 119 461 V2.1.1, príloha C.3. Ide o úroveň „Extended“.
Prečo Foto-Ident neprejde
ETSI TS 119 461 V2.1.1 neuznáva fotografiu dokladu ani na úrovni Baseline, ani na Extended. Norma to hovorí priamo:
VAL-8.3.3-04X, NOTE 4: Samotný statický obrázok dokladu podľa dnešného stavu techniky nestačí ani pre jednu z týchto dvoch úrovní („only a still photo of the identity document is not considered sufficient“).
- V reálnom čase (VAL-8.3.3-02X): Doklad musí byť v momente identifikácie naživo pred kamerou. Vopred vytvorené fotky alebo videá sa nepočítajú.
- Video namiesto fotky (VAL-8.3.3-04X): Vyžaduje sa videosekvencia každej relevantnej strany dokladu, ktorá zviditeľní bezpečnostné prvky.
- Opticky variabilné prvky (VAL-8.3.3-07X a 07A): Treba skontrolovať aspoň tri bezpečnostné prvky, z toho dva opticky variabilné. Hologramy a preklápacie obrázky ukazujú pravosť až v pohybe.
- Ochrana pred injection a deepfake (VAL-8.3.3-05A a 05B): Proces musí odolať vloženým, nahraným alebo AI-generovaným videám a rozpoznať manipulované doklady.
Aké AMLR-kompatibilné ident postupy existujú?
| Postup | Ako to prebieha | Prečo to obstojí |
|---|---|---|
| Automatizované Video-Ident | Zákazník natočí doklad v pohybe a nahrá selfie video. Žiadny videohovor, žiadny termín. | AI a vyškolení kontrolóri spoločne validujú doklad. Ide o hybridný prípad podľa ETSI (9.2.3.3) a dosahuje Extended. |
| ePass | Zákazník načíta čip v pase alebo doklade cez NFC a nahrá selfie video. | Digitálny podpis vydavateľa potvrdzuje pravosť. ETSI to povoľuje plne automatizovane (9.2.3.4), tiež na úrovni Extended. |
| eID | Zákazník použije online funkciu svojho občianskeho preukazu s PIN. | eID je štátny identifikačný prostriedok na úrovni zabezpečenia „high“, a teda priama cesta podľa čl. 22 ods. 6 AMLR. |
| Nect Wallet | Kto už má Nect Wallet, potvrdí sa jednoduchým selfie videom a vytvorí tým QES. Už dnes to dokáže 20 miliónov používateľov. | Banka identifikuje cez QES, jednu z dvoch digitálnych ciest podľa čl. 22 ods. 6 AMLR. V Nemecku na to stačí samotná QES, hneď ako odpadne referenčný prevod. Funkcia Nect Wallet je už dnes ident metóda v súlade s eIDAS. |
Prečo ident patrí do spevnenej aplikácie
Útok: kamera sa nahradí
Pri injection už podvodník nedrží pred kamerou nič. Do dátového toku priamo vloží ukradnutý obrázok dokladu, nahrané video alebo deepfake.
Pred tým varuje aj ENISA, pretože takýto injection útok už nevyžaduje špeciálne know-how:
- Voľne dostupné nástroje: Virtuálne kamery, aké prináša napríklad streamingový softvér OBS, podľa ENISA nie sú útočný softvér, ale bežné pomocné programy. Zariadenie ich berie ako skutočný hardvér.
- Silný rast: ENISA označuje injection s deepfake za dnes už prevládajúcu hrozbu. Gartner pre rok 2023 uviedol nárast o 200 %. V priemyselných kruhoch sa pre rok 2024 pri virtuálnych kamerách zistil nárast o 2 665 %.
Prečo to prehliadač nespoľahlivo rozpozná
- Webstránka vidí len samodeklaráciu.
Webový štandard opisuje kameru cez identifikátor, typ zariadenia a textové označenie. Či je za tým senzor alebo softvér, z toho nevyplýva. - Kontrola prebieha na zariadení útočníka.
Kamera aj počítač sú pod jeho kontrolou. Na najvyššej úrovni sa preto testovacie laboratóriá dokonca pokúšajú meniť ovládače kamery, prehliadač alebo operačný systém. - Prehliadaču chýbajú ochranné prostriedky.
ENISA konštatuje: Webový proces pozostáva len zo stránky a prehliadača. Vlastná aplikácia umožňuje jemnejšie kontroly, napríklad obfuskáciu kódu a runtime ochranu.
Prečo samotná detekcia deepfake nestačí
Detekcia je preteky v zbrojení. V benchmarku s deepfake z roku 2024 sa pri videách znížila detekčná úspešnosť voľne dostupných detektorov na polovicu.
ENISA vidí obranu proti injection ešte len na začiatku: postupy sú menej vyspelé než detekcia živosti, pri dokladoch ešte menej než pri tvárach. Kým sa protiopatrenia budú považovať za validované, počíta s viac než piatimi rokmi výskumu.
Preto ETSI vyžaduje dve oddelené veci: rozpoznať deepfake (BIN-8.4.2-03X) a samotné vloženie zabrániť a rozpoznať (BIN-8.4.2-04A). Editor skúšobnej normy CEN/TS 18099 to delí rovnako: ochrana proti metóde vloženia, napr. ochrana kamery proti manipulácii, runtime ochrana a detekcia emulátora, a detekcia vloženého obsahu.
Kto len deteguje, musí poraziť každý nový deepfake. Kto vloženie zablokuje, zoberie mu cestu do systému.
Čo dokáže spevnená aplikácia
Spevnená aplikácia rieši samotné vloženie: kontroluje zariadenie a runtime prostredie, chráni kameru pred manipuláciou a zabezpečuje prenos až do kontrolného prostredia. Android a iOS navyše umožňujú aplikácii preukázať, že je pravá a nezmenená.
Ani to nie je nezraniteľné. Práve preto laboratórium testuje na rootnutých zariadeniach a pri hooking útokoch, či ochrana drží.
V Nect sa táto ochrana osvedčuje už roky: v objednaných penetračných testoch ešte žiadna externá bezpečnostná firma neobišla spevnenie aplikácie. Aby sa vôbec dala testovať detekcia deepfake, musel Nect spevnenie pre testerov zakaždým vypnúť. Práve preto v pretekoch v zbrojení proti deepfake potrebuješ spevnenú aplikáciu, nie len detekčný model.
Aj ETSI odkazuje na aplikáciu: Pri troch požiadavkách proti vloženému materiálu uvádza, že sa dajú splniť len pomocou softvéru výslovne schváleného na identifikáciu. Jej jediným príkladom je mobilná aplikácia. Prehliadač ani iný prostriedok na zabránenie vloženia norma neuvádza.
Viac senzorov, viac obrany
- Pohyb proti obrazu:
To, čo meria akcelerometer, musí sedieť s viditeľným pohybom vo videu. Výskum týmto porovnaním odhaľuje kopírované a znovu natočené videá. - Vibrácia ako vodoznak:
Systém náhodne volí čas a intenzitu vibrácie. Zanechá stopy v obraze, zvuku aj akceleračných dátach, ktoré vopred nahranému videu chýbajú. - Zvuk ako vodoznak:
Reproduktor vtlačí do videa dokladu aj selfie videa vlastný signál, aj mimo počuteľného pásma. Navyše sa kontroluje, či obe videá pochádzajú z rovnakého prostredia.
Na oba vodoznaky získal Nect európske patenty: EP 3 575 994 B1 pre dôkaz v reálnom čase cez vibráciu (udelený 2021) a EP 3 575 993 B1 pre validáciu videa dokladu a selfie videa (udelený 2022). Obe patentové prihlášky opisujú aj porovnanie pohybu a obrazu.
Kto vkladá video, musel by obraz, zvuk aj pohybové dáta konzistentne sfalšovať do sekvencie, ktorú vopred nepozná. Reálny čas, ktorý ETSI vyžaduje (VAL-8.3.3-02X), sa tak dá technicky overiť.
Najdôležitejší signál často dodá už samotný pohybový senzor. Smartfón v ruke nikdy nie je úplne pokojný. Ak je úplne bez pohybu, pravdepodobne je upnutý v statíve alebo leží na stole, zatiaľ čo virtuálna kamera vkladá cudzí materiál.
V prehliadači tento signál takmer nepomáha: notebook aj tak stojí nehybne na stole, jeho pokoj nič nehovorí. Navyše sú tu technické limity: vibračné rozhranie chýba v Safari a všetkých prehliadačoch na WebKit, teda prakticky na každom iPhone. Pohybové dáta webový štandard neposkytuje ako surové dáta, ale zaokrúhlené na 0,1 m/s².
Okrem toho Nect využíva ďalšie senzory a dáta zo smartfónu, aby útokom zabránil. Ktoré presne, zostáva zámerne otvorené: útočníci nemajú dostať nápovedu. V prehliadači by takáto obrana, ktorá sa doteraz osvedčila, nebola možná.
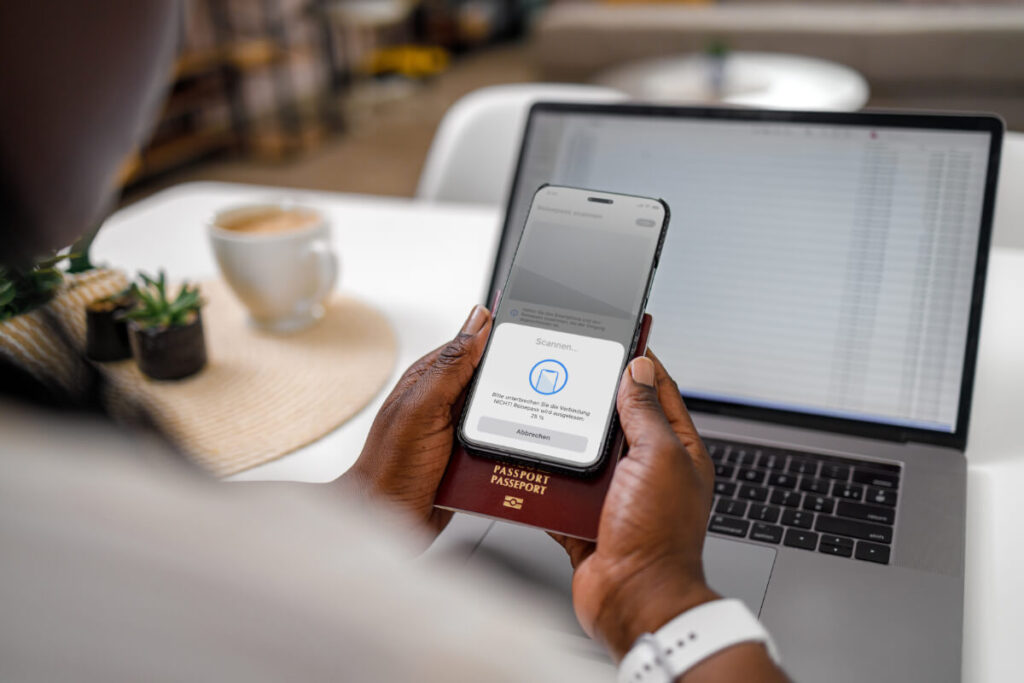
Nect ePass
Pozor na „ETSI-certifikované“: V1 nie je V2
Pečať „certifikované podľa ETSI TS 119 461“ bez verzie a úrovne veľa nehovorí. Do februára 2025 existovala len verzia V1.1.1 z roku 2021 a certifikáty spravidla platia dva roky. Aj po vydaní V2.1.1 sa v roku 2025 ešte certifikovalo podľa V1.1.1, s platnosťou do roku 2027.
V2.1.1 je v rozhodujúcich bodoch výrazne prísnejšia:
| Bod | V1.1.1 (2021) | V2.1.1 (2025) |
|---|---|---|
| Úrovne | Len Baseline | Baseline aj Extended. Pre QES sa počíta Extended. |
| Čisto manuálna kontrola | Prípustná | Stačí len pre Baseline, pre QES je vylúčená |
| Bezpečnostné prvky dokladu | Kontrola „podľa potreby“, bez minimálneho počtu | Aspoň tri, z toho dva opticky variabilné |
| AI-generované alebo manipulované doklady | Nie je výslovne upravené | Detekcia je povinná |
| Injection útoky | Len zabezpečený prenos | Obrana aj detekcia sú povinné, testované akreditovaným laboratóriom podľa CEN/TS 18099 |
| Deepfake vo videu tváre | Detekcia odporúčaná | Detekcia je povinná |
| Detekcia živosti (PAD) | Odporúčaná evaluácia podľa ISO/IEC 19989-3 | Povinná evaluácia akreditovaným laboratóriom, každé dva roky |
Ani certifikát podľa V2.1.1 nie je bianko šek. Nikdy sa necertifikuje poskytovateľ ako celok, ale jeden konkrétny postup v konkrétnom use case. Diabol je v rozsahu: Ak certifikát pokrýva len produkt, len use case alebo len kanál, všetko ostatné nie je pokryté – aj keď je od toho istého poskytovateľa.
Nechaj si preto už dnes preukázať päť vecí:
- Verzia: V2.1.1, nie V1.1.1.
- Úroveň: Extended, nie Baseline.
- Postup a use case: presne ten postup, ktorý kupuješ.
- Kanál: aplikácia alebo prehliadač, iOS aj Android.
- Správy z laboratória: testy injection a presentation attack, ktoré norma prvýkrát vyžaduje do konca roka 2026.
S Nect: AMLR ident a EUDI Wallet z jedného API
Nect poskytuje automatizované Video-Ident, ePass a eID cez jediné rozhranie. Všetky tri postupy sú od júla 2026 na úrovni Extended podľa ETSI TS 119 461 V2.1.1 certifikované. Nect Ident tak už dnes ponúka všetky používateľsky prívetivé a nákladovo efektívne metódy identifikácie, ktoré AMLR pre vzdialený kanál predpokladá.
S Nect teda nemusíš triediť, ktorý postup je pokrytý: automatizované Video-Ident, ePass aj eID sú všetky tri v certifikáte.
Spevnenú aplikáciu prináša Nect so sebou: všetky postupy bežia v aplikácii Nect Wallet. A cez ňu si už dnes môže 20 miliónov používateľov – tiež v súlade s eIDAS – otvoriť bankový účet jednoduchým selfie videom. Takzvaný Wallet-Ident (čiastočne nazývaný Re-Ident) je v Nect už tri roky eIDAS-kompatibilný a je priekopníkom EUDI.
EUDI príde od roku 2027 a bude k dispozícii všetkým zákazníkom, ktorí majú napojený Nect Ident. Tým splníš aj povinnosť akceptácie, ktorá pre banky platí od 24. decembra 2027. Zákazníkov bez wallet Nect automaticky navedie na vhodný alternatívny ident postup.
Právne základy
- AMLR: nariadenie (EÚ) 2024/1624, čl. 22 ods. 6. Platí od 10. júla 2027.
- Regulačné štandardy: AMLA, Final Report k návrhu RTS podľa čl. 28 ods. 1 AMLR z 30. septembra 2026: čl. 6 a 7, odôvodnenie 11. Ešte nebolo prijaté Európskou komisiou.
- eIDAS: nariadenie (EÚ) č. 910/2014 v znení nariadenia (EÚ) 2024/1183. Čl. 24 upravuje overovanie identity pre kvalifikované certifikáty. Čl. 5f ods. 2 ukladá povinnosť akceptovať EUDI Wallet na žiadosť používateľa, 36 mesiacov po nadobudnutí účinnosti vykonávacích aktov k wallet 24. decembra 2024. Mikro a malé podniky sú vyňaté (prehľad od Heuking).
- Referenčný štandard: vykonávacie nariadenie (EÚ) 2025/1566. Platí od 19. augusta 2027.
- ETSI TS 119 461 V2.1.1 (2025-02): plné znenie. Kapitoly 8.3.3 a 8.4.2, use cases 9.2.3.3 a 9.2.3.4, príloha C.3.
- Certifikácia Nect Ident: oznámenie z 22. júla 2026.

